Copilot 기업 관리 설정 검증기: JSON 오류 수정과 실제 적용 확인은 다르다
기업 관리자가 Copilot의 관리형 설정을 저장소에 넣었다고 해도, 선언한 정책이 사용자 화면에서 곧바로 의도대로 작동한다고 단정할 수는 없습니다. JSON 문법이나 팀 매핑이 잘못되면 정책이 적용되지 않을 수 있고, 파일이 유효하더라도 지원 클라이언트가 새 설정을 받아 확인하는 단계가 남습니다. GitHub가 2026년 9월 25일 발표한 제품 내 검증기는 이 중 설정 파일의 오류를 찾는 데 도움을 줍니다. 이 글에서는 관리자가 오류 위치를 찾고 수정한 뒤, 사용자 쪽 적용을 별도로 점검하는 절차를 구분합니다.
이번 기능의 범위는 GitHub Copilot의 enterprise-managed settings입니다. 저장소 기반 배포에서는 선택한 .github-private 저장소의 설정을 GitHub가 검증합니다. 모든 배포 방식이나 모든 Copilot 클라이언트 속성을 한 번에 증명하는 범용 정책 감사 도구로 해석하면 안 됩니다. 아래 경로와 화면 이름은 GitHub 공지와 문서에 따른 것이며, 이 글을 위해 실제 기업 계정을 조작한 결과는 아닙니다.
어떤 파일과 오류를 보는가
공지는 검증기가 잘못된 JSON, 지원하지 않는 구성, 무효한 팀 매핑 등 정책 적용을 막을 수 있는 오류를 감지한다고 설명합니다. 각 문제는 영향을 받은 파일과 JSON 경로를 표시합니다. 따라서 관리자에게는 ‘정책이 안 된다’는 막연한 상태보다 수정할 위치를 좁히는 신호가 됩니다. 다만 오류를 감지한다는 제품 설명은 오류 탐지율이나 모든 정책의 실제 강제 성공률을 측정한 결과가 아닙니다.
문서상 검사 범위는 copilot/managed-settings.json, copilot/team-mappings.json, 그리고 매핑 파일이 참조하는 copilot/teams/ 아래 설정 파일입니다. 팀 디렉터리에 파일이 존재한다는 이유만으로 참조하지 않는 모든 파일까지 검사한다는 뜻은 아닙니다. 한 파일에서 기본 설정을 선언하고 팀별 예외를 연결할 때는 매핑의 키가 설정 파일 이름이고 값이 팀 슬러그 목록이라는 문서의 예시 구조를 확인할 수 있습니다. 실제 키의 지원 여부와 클라이언트별 범위는 별도 공식 참조에 따라 판단해야 합니다.
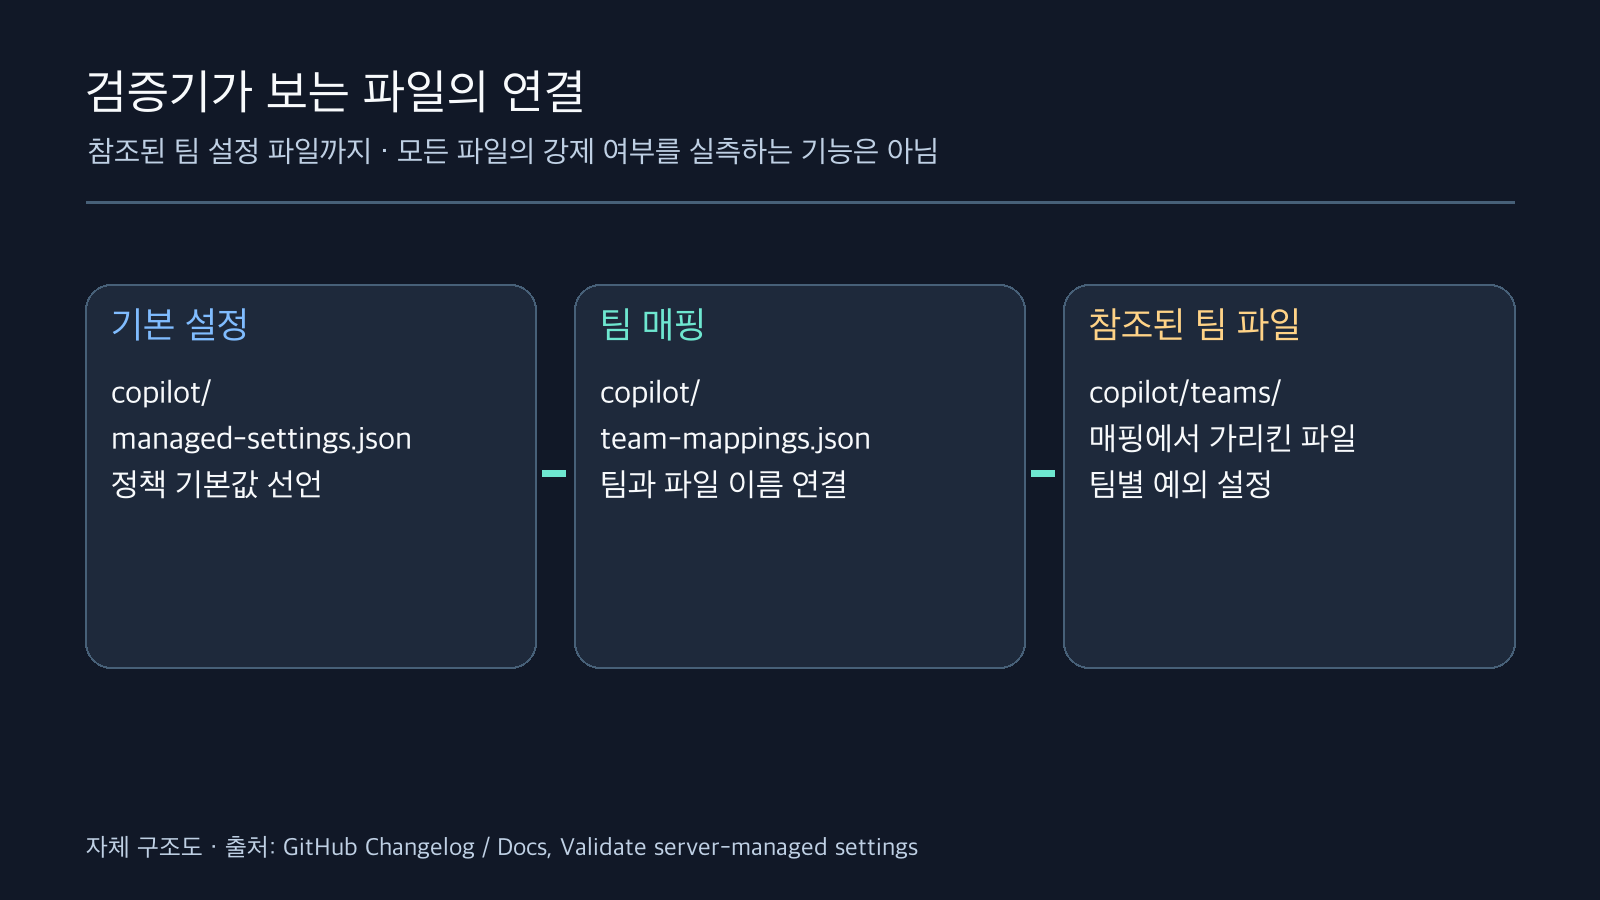
검증 대상 파일의 관계를 재구성했다. 미참조 파일이나 사용자별 정책 강제 여부를 전수 검사했다는 뜻은 아니다. 출처: docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/use-managed-settings/get-started#4-validate-and-check-the-settings.
예를 들어 조직의 팀 매핑이 존재하지만 파일 이름이 잘못되었다면, 단순히 기본 설정 JSON의 문법만 고쳐서는 문제가 끝나지 않습니다. 먼저 검증 섹션이 가리킨 파일과 JSON 경로를 확인하고, 해당 매핑과 참조 파일을 함께 검토하세요. 여기서 든 상황은 문서의 파일 관계를 설명하는 가상 진단 예이며 실제 검증기 화면을 캡처하거나 특정 오류 메시지를 재현한 것이 아닙니다.
오류 메시지를 따라 수정하는 순서
공식 문서는 기업 페이지에서 AI controls → Agents → Copilot settings validation을 찾으라고 안내합니다. 보이는 오류와 경고의 파일 및 JSON 경로를 출발점으로 삼되, 경고 한 줄을 지웠다는 것만으로 변경이 전달됐다고 결론짓지 마세요. 원인이 파일 내용인지, 팀 슬러그와 파일 이름의 연결인지, 지원하지 않는 구성이 들어간 것인지 각각 분리해 확인하는 편이 유용합니다.
저장소 기반 설정을 수정했다면 .github-private의 기본 브랜치에 변경을 커밋하고 Agents 페이지를 새로고쳐 결과를 다시 확인합니다. 작업 브랜치의 로컬 수정이나 저장되지 않은 편집 화면만으로 재검사를 마쳤다고 볼 수 없습니다. 수정 전 파일·경로, 기본 브랜치 반영 여부, 새로고침 후 표시된 결과를 각각 기록해 두면 다음 담당자도 어떤 경고가 해결됐는지 추적할 수 있습니다. 이는 문서의 조치를 운영 기록으로 풀어 쓴 제안이지 GitHub가 제공하는 자동 감사 로그라는 주장은 아닙니다.
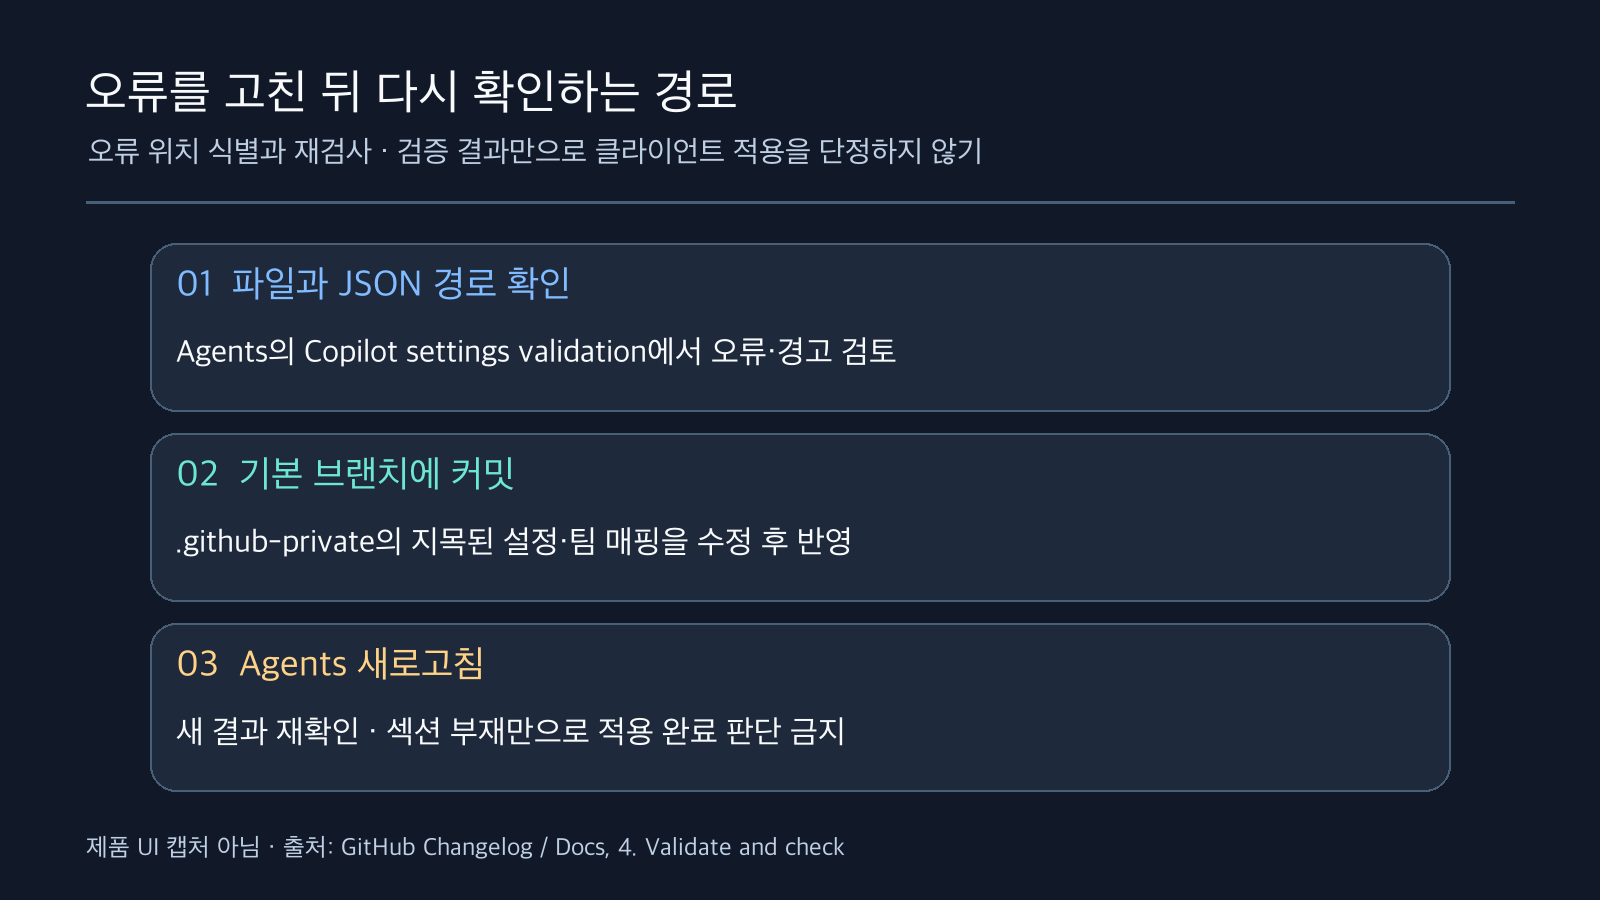
공지와 문서의 오류 수정 절차를 정리했다. 섹션 부재만으로 클라이언트 적용이 증명되지는 않는다. 출처: github.blog/changelog/2026-09-25-enterprise-managed-settings-in-product-validator.
검증 섹션이 보이지 않는 경우도 신중히 해석해야 합니다. 공식 문서는 문제가 없으면 섹션이 표시되지 않는다고 하지만, 검증을 일시적으로 사용할 수 없는 경우에는 기존 설정이 계속 적용되며 나중에 새로고침해 확인하라고도 명시합니다. 그러므로 ‘섹션이 없다 = 이번 변경이 반드시 검증에 통과했다’는 단일 증거로 기록하지 말고, 변경이 기본 브랜치에 반영됐는지와 실제 클라이언트 동작까지 분리해 확인하세요.
진단표: 화면 신호에서 다음 행동으로
다음 표는 발표와 문서의 범위를 관리자 행동으로 옮긴 편집상 진단 워크플로입니다. GitHub가 이 표 자체를 공식 판정 규칙으로 제공하거나 특정 조직에 대해 검증했다는 뜻은 아닙니다.
| 관찰한 신호 | 확인할 대상 | 다음 행동 | 여기서 아직 알 수 없는 것 |
|---|---|---|---|
| 파일·JSON 경로를 지목한 오류/경고 | 기본 설정, 팀 매핑, 참조된 팀 파일 중 지목된 곳 | 해당 구성 수정 → 기본 브랜치 커밋 → Agents 새로고침 | 사용자 클라이언트가 새 값을 이미 받았는지 |
| 수정 후 경고가 다시 나타남 | 커밋된 파일·경로와 참조 관계 | 새로 표시된 문제를 다시 검토하고 수정 | 다른 속성이나 미참조 파일 전체의 정상 여부 |
| 검증 섹션이 보이지 않음 | 기본 브랜치 반영과 검증 서비스 상태 | 잠시 후 다시 확인하고 클라이언트 설정도 점검 | 섹션 부재만으로 이번 변경의 전파·강제 여부 |
| 검증 문제는 없는데 사용자별 설정이 다름 | 지원 클라이언트, 사용자 라이선스/과금 기업, 팀 예외 | 사용자 조건과 새 대화의 기대 동작을 비교 | 검증기만으로 모든 사용자의 실제 적용 여부 |
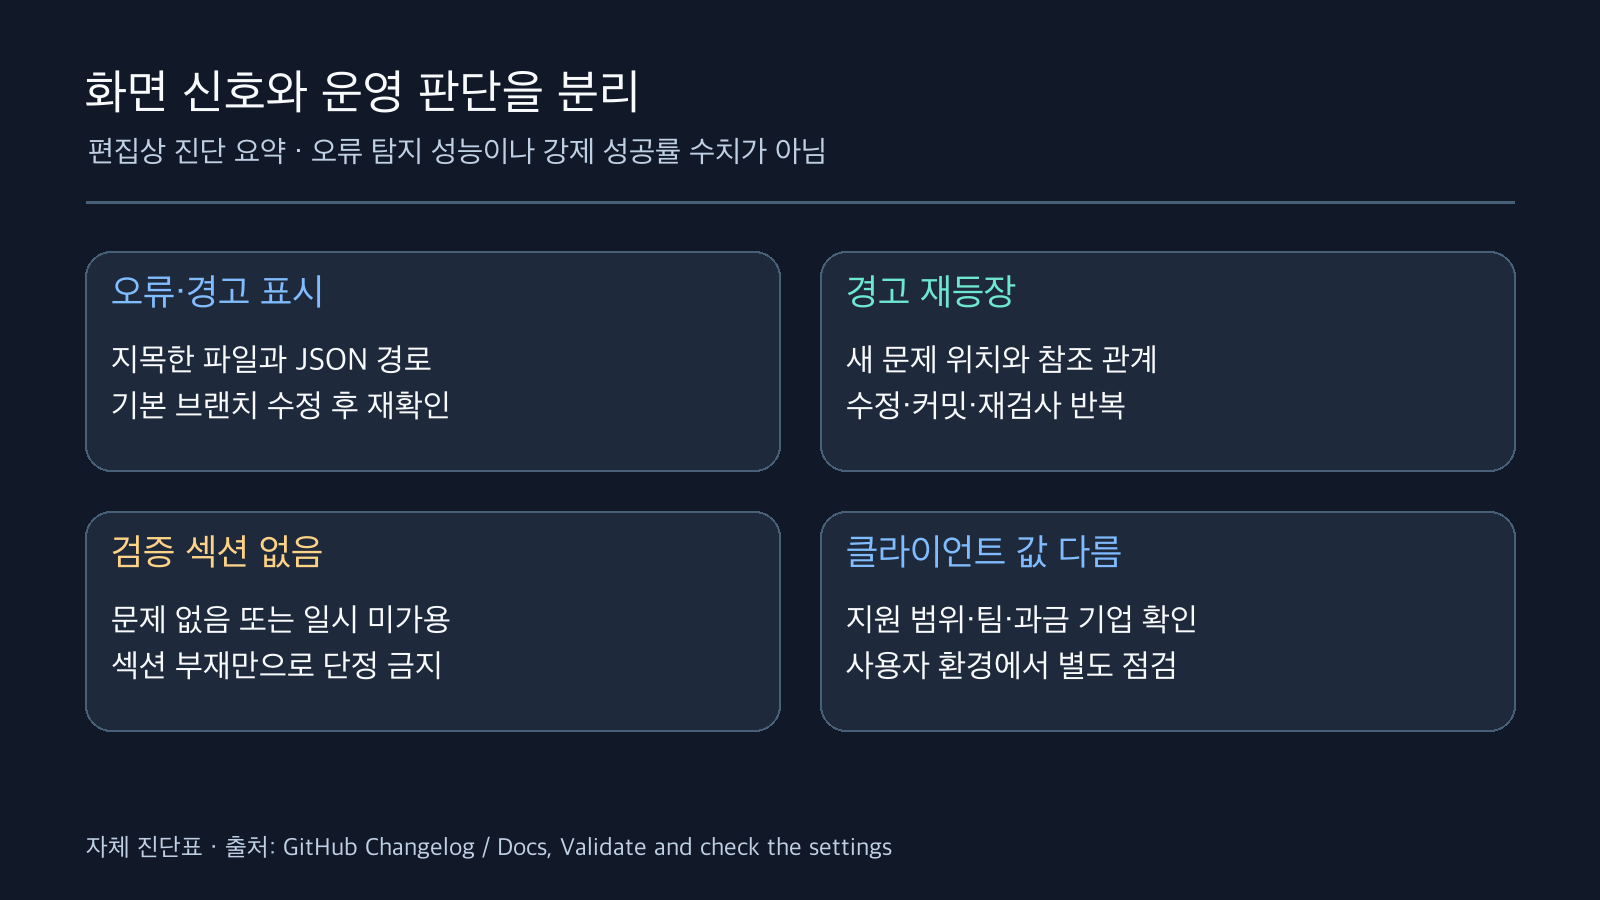
공식 안내를 관리자 질문으로 바꾼 편집상 진단표다. 오류 탐지율이나 실제 강제 성공률의 수치가 아니다. 출처: docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/use-managed-settings/get-started#4-validate-and-check-the-settings.
이 순서는 검증 화면의 경고를 없애는 작업과 사용자 쪽 확인을 서로 다른 완료 조건으로 둡니다. 관리자가 보고할 때도 ‘저장소 설정 오류를 수정했고 화면을 재확인했다’와 ‘해당 지원 클라이언트의 해당 사용자가 기대한 값을 받았다’를 한 문장으로 합치지 않는 편이 정확합니다. 첫 단계의 결과가 두 번째 단계의 실측 자료를 대체하지 않습니다.
정책이 클라이언트까지 갔는지 확인하기
공식 설정 가이드는 서버 관리 방식에서 지원 클라이언트가 지정된 설정을 대략 한 시간 내 본다고 설명합니다. 이는 이번 글에서 잰 전파 시간이 아니라 문서에 제시된 안내입니다. 클라이언트를 재시작하거나 다시 로그인하면 즉시 갱신이 트리거될 수 있다고도 안내합니다. 따라서 검증 섹션에서 경고가 사라진 직후 모든 사용자의 세션을 동일한 시각에 판정하지 말고, 대상 클라이언트와 사용자 계정의 상황을 적어 두고 확인하세요.
문서의 예시처럼 기본 설정은 새 대화를 model: auto로 시작하게 하고 특정 팀은 다른 값으로 덮어쓸 수 있습니다. 이 사례에서 점검할 대상은 ‘기본 그룹의 새 대화’와 ‘예외 팀 구성원의 새 대화’입니다. 이미 시작된 모든 기존 대화의 모델이 자동으로 바뀐다는 주장은 공식 예시에서 도출할 수 없습니다. 클라이언트마다 지원하는 속성이 같지 않다는 가이드의 단서도 확인해야 합니다.
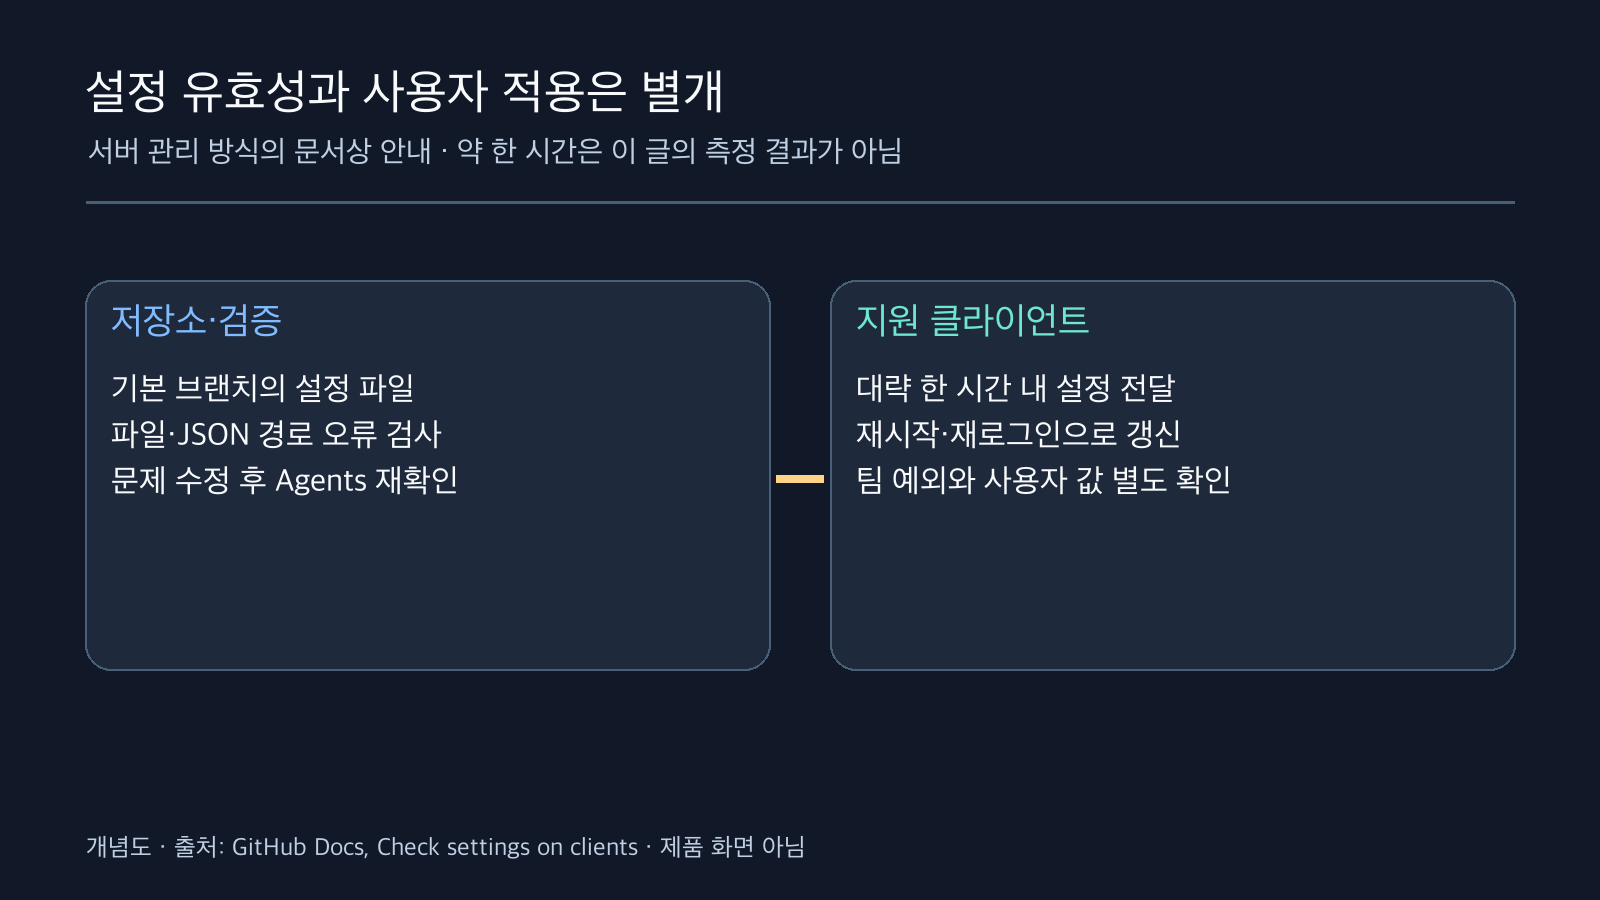
문서상 서버 관리 방식의 약 한 시간 안내와 별도 사용자 확인을 구분했다. 실제 배포 시간의 측정치가 아니다. 출처: docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/use-managed-settings/get-started#4-validate-and-check-the-settings.
기대한 설정이 보이지 않는다면 사용자가 기업 또는 소속 조직을 통해 Copilot 접근권을 받는지 확인하도록 문서는 안내합니다. 여러 과금 주체에서 라이선스를 받은 사용자는 개인 Copilot 설정의 Usage billed to에서 올바른 기업을 선택했는지도 확인하라고 합니다. 이 진단은 모든 미적용 사례의 원인이 라이선스라는 단정이 아니라, 문서가 제시하는 확인 항목입니다. 서버 관리 방식의 ‘대략 한 시간’ 안내를 MDM이나 로컬 파일 배포에 그대로 옮기지 마세요. 공식 문서는 MDM 확인 주기와 파일 기반 재시작 요건을 따로 설명합니다.
운영 보고에서 남길 경계
정리하면 저장소에 무엇을 선언했는지, 검증기가 무엇을 지목했는지, 수정된 파일이 기본 브랜치에 들어갔는지, 지원 클라이언트가 사용자의 기대값을 받았는지를 서로 다른 기록으로 남겨야 합니다. 파일 및 JSON 경로는 원인 추적에 유용하지만, 검증기 결과가 사용자별 정책 강제율이나 보안 성과의 측정치를 제공하는 것은 아닙니다. 본문의 도식도 실제 설정 화면이나 제품 로그가 아니라 공식 자료를 바탕으로 한 개념 설명입니다.
이 진단표는 GitHub의 공지와 설정 문서를 재구성한 편집상 도구이며, 실제 기업 환경에서 정책 강제율이나 전파 시간을 측정한 실험이 아닙니다. 운영 도입 전에는 해당 기업의 현재 클라이언트 지원 범위와 설정 상태를 공식 문서 및 실제 사용자 환경에서 다시 확인해야 합니다.
공식 자료
- GitHub Changelog, 「Enterprise managed settings in-product validator」(2026-09-25) - https://github.blog/changelog/2026-09-25-enterprise-managed-settings-in-product-validator/
- GitHub Docs, 「Getting started with enterprise-managed settings」, 4. Validate and check the settings - https://docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/use-managed-settings/get-started#4-validate-and-check-the-settings


댓글
댓글 쓰기