Copilot 모델 정책 API: PATCH 전에 위임 모드와 수정 가능 여부부터 확인하기
모델 목록에서 원하는 항목이 보이지 않을 때, 개인 설정부터 바꾸는 것으로는 원인을 좁히기 어렵다. 기업이 모델을 막았는지, 조직에 결정을 맡겼는지, 팀별 추가 허용을 쓰는지에 따라 담당자와 다음 행동이 달라지기 때문이다. 이번 API 소식의 실용적인 의미는 곧바로 정책을 바꾸는 데 있지 않다. 중앙 정책을 읽고, 누가 무엇을 수정할 수 있는지 목록으로 남기는 절차를 만들 수 있다는 데 있다.
GitHub는 2026년 10월 19일 Copilot 모델 정책을 조회하는 GET과 갱신하는 PATCH를 기업, 기업 팀, 기업 앱, 조직의 네 범위에서 정식 제공한다고 발표했다. 다만 API의 정식 제공과 기업 팀 기반 접근 제어 모드가 정식 제공되는지는 다른 이야기다. 함께 보존한 관리 문서는 기업 팀 모드를 선택 참여형 프리뷰로 설명한다. 아래 판단은 10월 20일 수집·보존한 공식 본문을 기준으로 하며, 실제 배포 환경에서의 동작 검증과는 구분한다.
1. 네 범위를 한 줄의 권한 계층으로 오해하지 않기
기업 정책은 모두에게 적용할 기본선을 정한다. 그 위에서 기본 경험은 모델별 결정을 조직에 위임할 수 있고, 선택 참여형 기업 팀 모드는 기업 팀과 앱 쪽으로 세부 제어를 옮긴다. 따라서 기업 → 조직 → 팀 → 앱이 모두 차례로 적용되는 단일 계층이라고 그리면 잘못된 운영 결론을 내릴 수 있다. 먼저 현재 접근 제어 모드가 무엇인지 식별해야 한다.
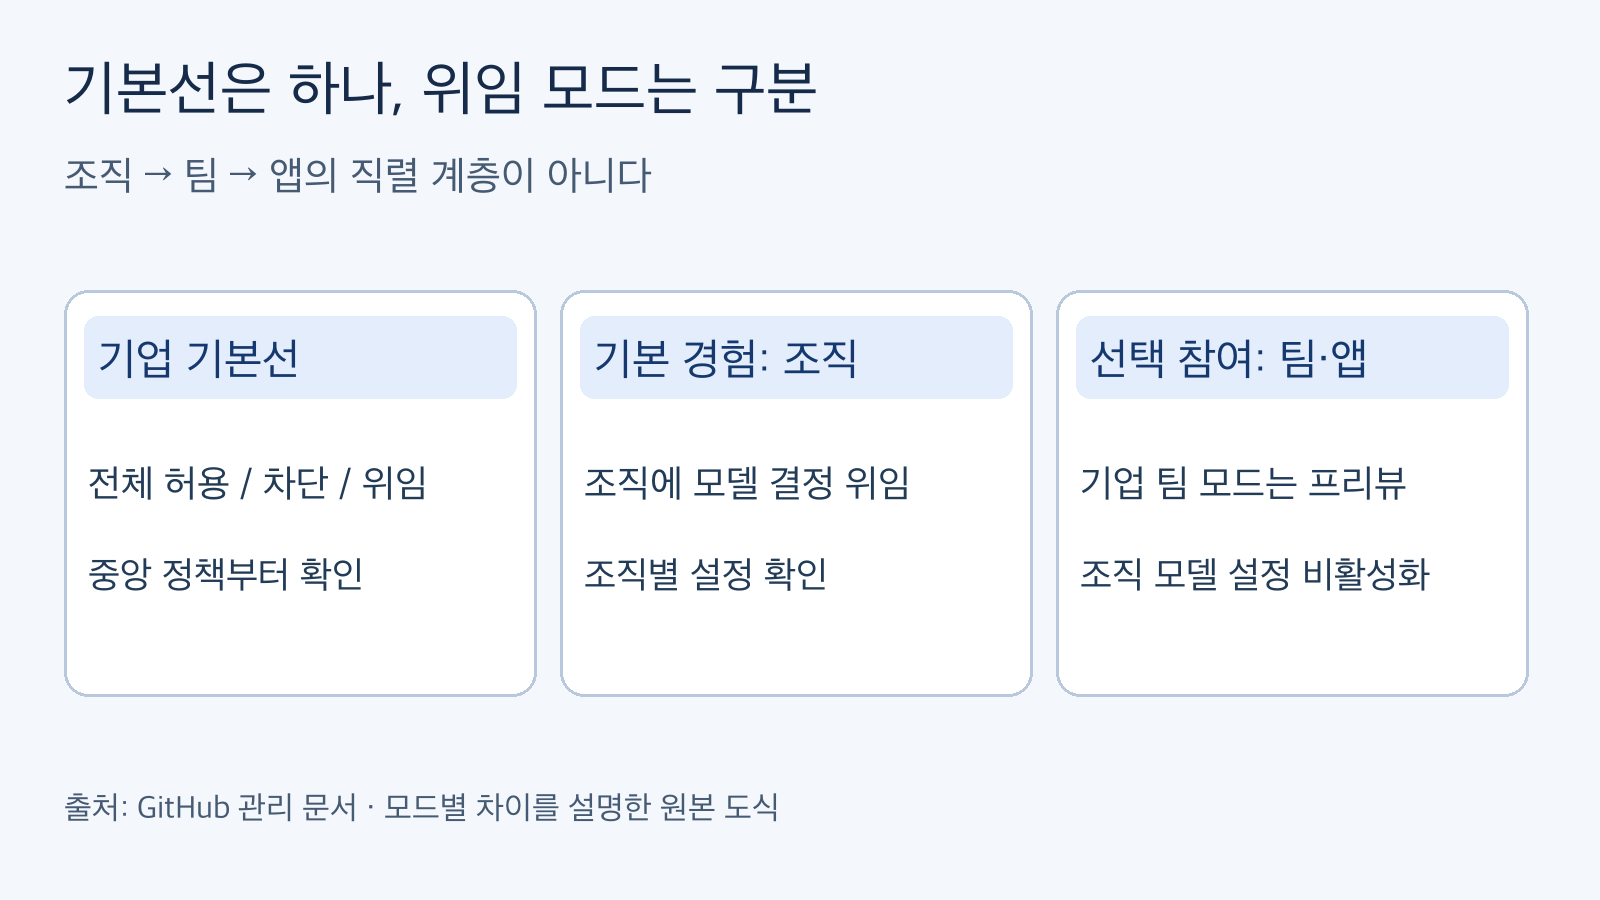
API 정식 제공과 기업 팀 모드 프리뷰는 별개다. 두 모드의 설정을 하나의 직렬 계층으로 읽지 않는다. 출처: docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/manage-availability-of-default-models.
특히 기업 팀 모드에 참여하면 조직 수준의 모델 설정은 비활성화되고 조직 소유자는 모델 정책을 관리할 수 없게 된다. 기존 조직 설정을 계속 수정하는 자동화가 있다면, API 호출을 추가하기 전에 그 자동화의 책임 범위부터 재검토해야 한다. 조회 결과를 수집하는 작업과 위임 모드 자체를 전환하는 작업은 같은 승인이 아니다.
공식 관리 문서는 Copilot Business 또는 Copilot Enterprise와 기업 소유자를 사용 조건으로 안내한다. 이 소식을 개인 무료 계정의 모델 선택 기능이 늘었다는 의미로 읽어서는 안 된다. 또한 여기서 다루는 기업 앱 정책은 관리 문서가 설명하는 에이전트 앱 모델 접근 맥락이지, 모든 종류의 앱 권한을 포괄하는 범용 허용표가 아니다.
2. 운영 판단표: 무엇을 읽었을 때 어디서 멈출까
다음 표는 공식 문서의 정책 의미를 바탕으로 작성한 운영 제안이다. 응답 예제를 실제 기업에서 얻은 데이터인 것처럼 사용하지 않고, 관찰 항목과 변경 결정을 분리하는 데 목적이 있다.
| 확인한 내용 | 가능한 해석 | 다음 행동 | 넘지 말아야 할 경계 |
|---|---|---|---|
| 기업 수준에서 특정 모델이 disabled | 기업 기본선에서 차단 | 중앙 정책 담당자에게 이유 확인 | 팀에서 다시 켜서 우회하려 하지 않기 |
| 기업 수준에서 특정 모델이 enabled | 팀에도 허용되는 기본선 | 팀의 추가 설정과 구분해서 기록 | 특정 팀 설정으로 기본선을 취소한다고 가정하지 않기 |
| 조직 위임 모드를 사용 중 | 조직이 세부 결정을 맡을 수 있음 | 해당 조직의 설정과 위임 관계 확인 | 기업 팀 프리뷰 규칙을 그대로 대입하지 않기 |
| 팀 또는 앱 조회에서 editable이 거짓 | 기업 정책 등으로 잠긴 항목 | 변경 후보에서 제외하고 사유 기록 | PATCH가 잠금을 풀어줄 것이라 기대하지 않기 |
| 팀 조회에서 optional이며 수정 가능 | 팀의 추가 허용이 설정되지 않은 상태일 수 있음 | 기업 위임 상태와 함께 검토 | 개인의 최종 사용 불가 판정으로 단정하지 않기 |
| 팀 식별자가 문서마다 다름 | 호출 경로의 공식 표기가 불일치 | 적용할 참조와 식별자부터 재확인 | slug와 숫자 ID를 임의로 치환한 예제를 배포하지 않기 |
조회 권한이 있다는 이유만으로 변경 권한을 추가하지 않는다. 읽기 전용 목록에는 대상 범위, 모델 식별자, 정책 상태, 상위 기업 정책, 수정 가능 여부, 확인 시점을 구분해 두는 편이 좋다. 이는 응답이 제공하는 값을 책임 있게 해석하기 위한 작성자 제안이며, 모든 범위의 응답에 같은 필드가 있다는 주장은 아니다. 팀과 앱의 정책 표현에 대한 설명을 기업 응답 스키마 전체로 확장하지 않는 것이 중요하다.
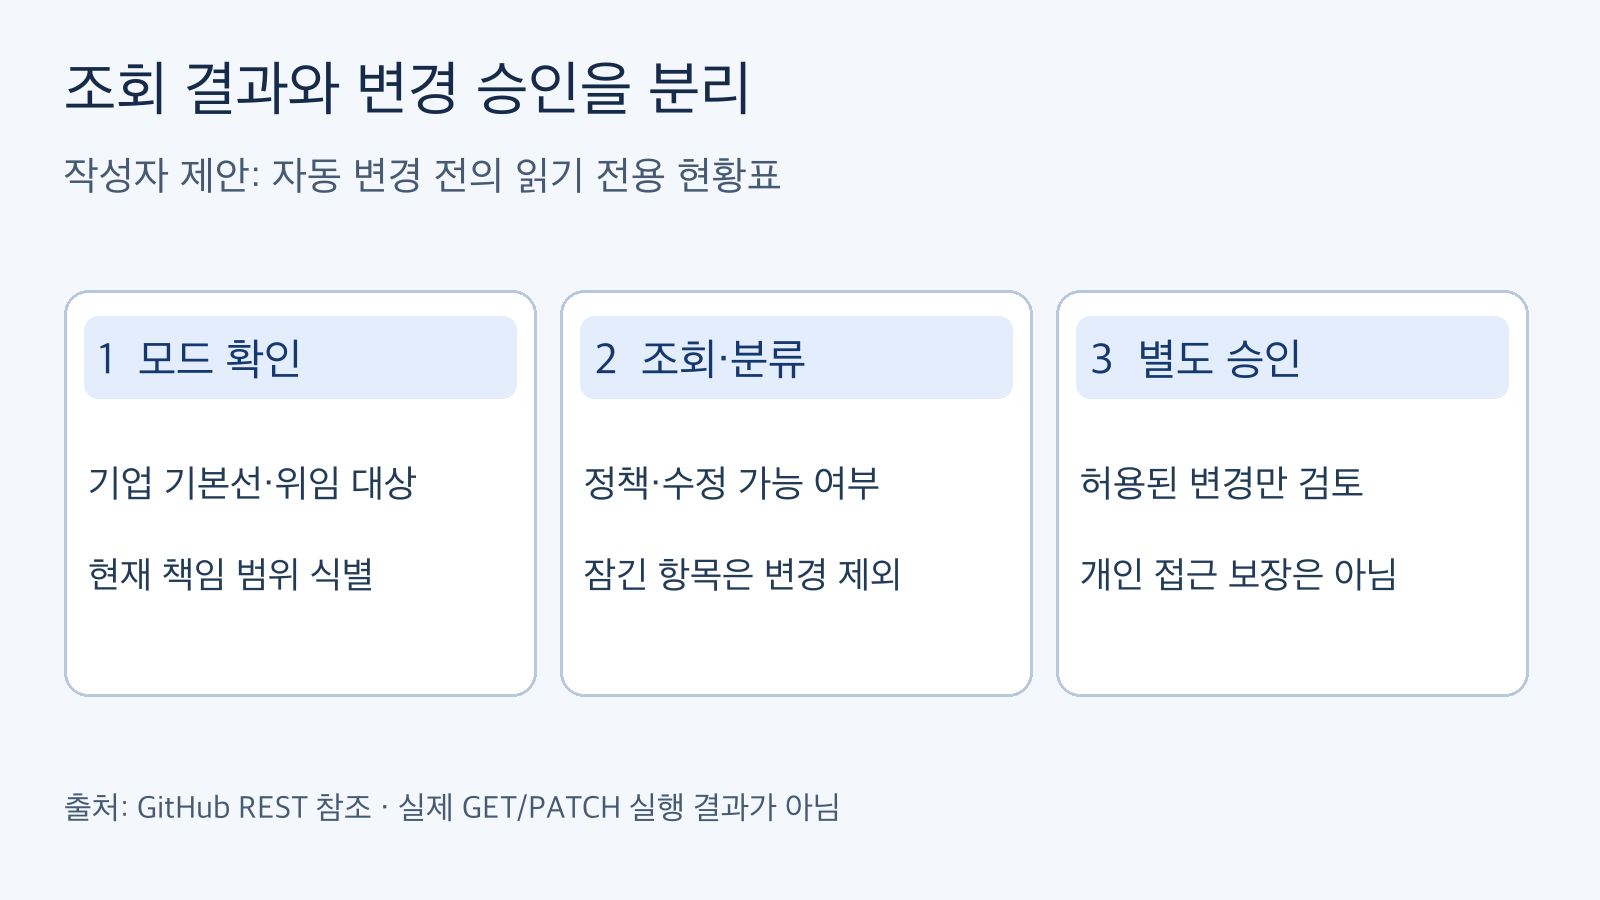
읽기 전용 조사와 쓰기 승인은 다른 단계다. 팀·앱 응답의 정책 상태만으로 개인의 최종 접근을 인증하지 않는다. 출처: docs.github.com/en/enterprise-cloud@latest/rest/enterprise-admin/ai-controls.
변경이 필요하다고 판단해도 곧바로 전체 모델에 PATCH를 보내는 방식은 이 글의 권장안이 아니다. 승인된 변경 대상만 분리하고, 변경 전 상태와 기대 결과를 기록한 뒤 별도의 변경 절차로 넘긴다. 이 글에서는 토큰 발급, 기업 정책 변경, 위임 모드 전환을 수행하지 않았다.
3. GET과 PATCH의 권한을 분리해 요청하기
보존한 REST 참조에서 기업 GET은 기업 소유자 또는 read_enterprise_ai_controls 권한이 있는 사용자가 사용할 수 있다. OAuth 앱 토큰과 classic 개인 액세스 토큰에는 read:enterprise 범위를 요구한다. 기업 PATCH는 write_enterprise_ai_controls 및 admin:enterprise라는 변경 측 권한을 각각 설명한다. 미세 권한 토큰 설명에는 GitHub App 사용자 액세스 토큰과 설치 액세스 토큰이 나열되며, Enterprise AI controls 기업 권한은 GET에서 읽기, PATCH에서 쓰기로 구분된다.
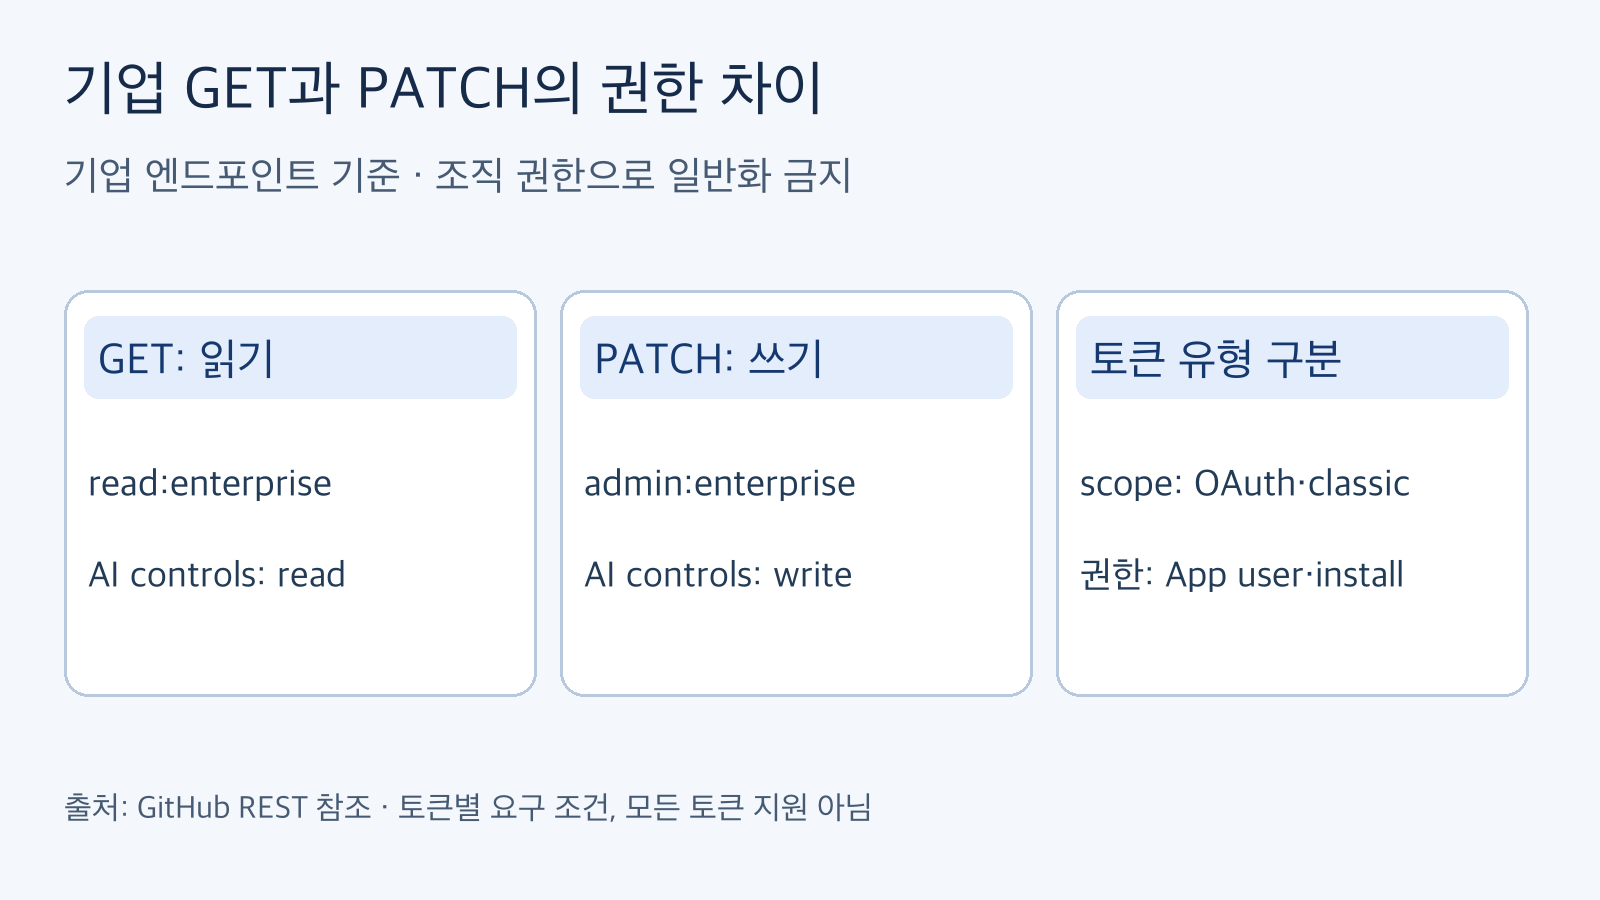
scope는 OAuth 앱·classic 토큰 설명, Enterprise AI controls 권한은 문서에 나열된 GitHub App 사용자·설치 토큰 설명이다. 출처: docs.github.com/en/enterprise-cloud@latest/rest/enterprise-admin/ai-controls.
이 차이는 수집용 자격 증명에 쓰기 권한까지 미리 요청해야 한다는 뜻이 아니다. 운영자는 우선 자신이 쓰는 토큰 유형과 기업 GET의 요구 조건을 대조하면 된다. 여기의 권한 표를 조직 엔드포인트에 그대로 적용하거나, 모든 미세 권한 개인 토큰이 지원된다고 일반화해서는 안 된다. 조직 범위의 정책을 읽으려면 해당 범위의 별도 문서를 확인해야 하며, 이번 글은 검증하지 않은 조직 권한 규칙을 채워 넣지 않는다.
팀·앱 응답은 저장된 설정뿐 아니라 기업 정책과 수정 가능 여부를 함께 설명한다. 잠긴 모델은 갱신할 수 없고, 반환된 정책 상태는 개별 사용자의 최종 접근 결정을 뜻하지 않는다. 따라서 모델 정책 목록을 얻었다는 사실만으로 특정 직원이 실제 클라이언트에서 사용할 수 있다고 인증하는 보고서를 만들면 안 된다. 정책 현황표와 실제 사용자 접근 점검은 서로 다른 결과물로 유지한다.
4. 팀의 추가 허용은 거부 규칙과 다르다
기업 팀 모드에서는 팀 설정이 기업 기본선에 더해진다. 기업이 차단한 모델을 팀이 다시 허용할 수 없고, 기업이 허용한 모델은 팀에서도 허용된다. 여러 기업 팀에 속한 사용자는 기업과 각 팀에서 허용한 모델을 합쳐서 받는다. 어느 한 팀이 허용하면, 다른 팀에서 추가 허용하지 않았다는 사실만으로 그 모델을 차단할 수 없다.
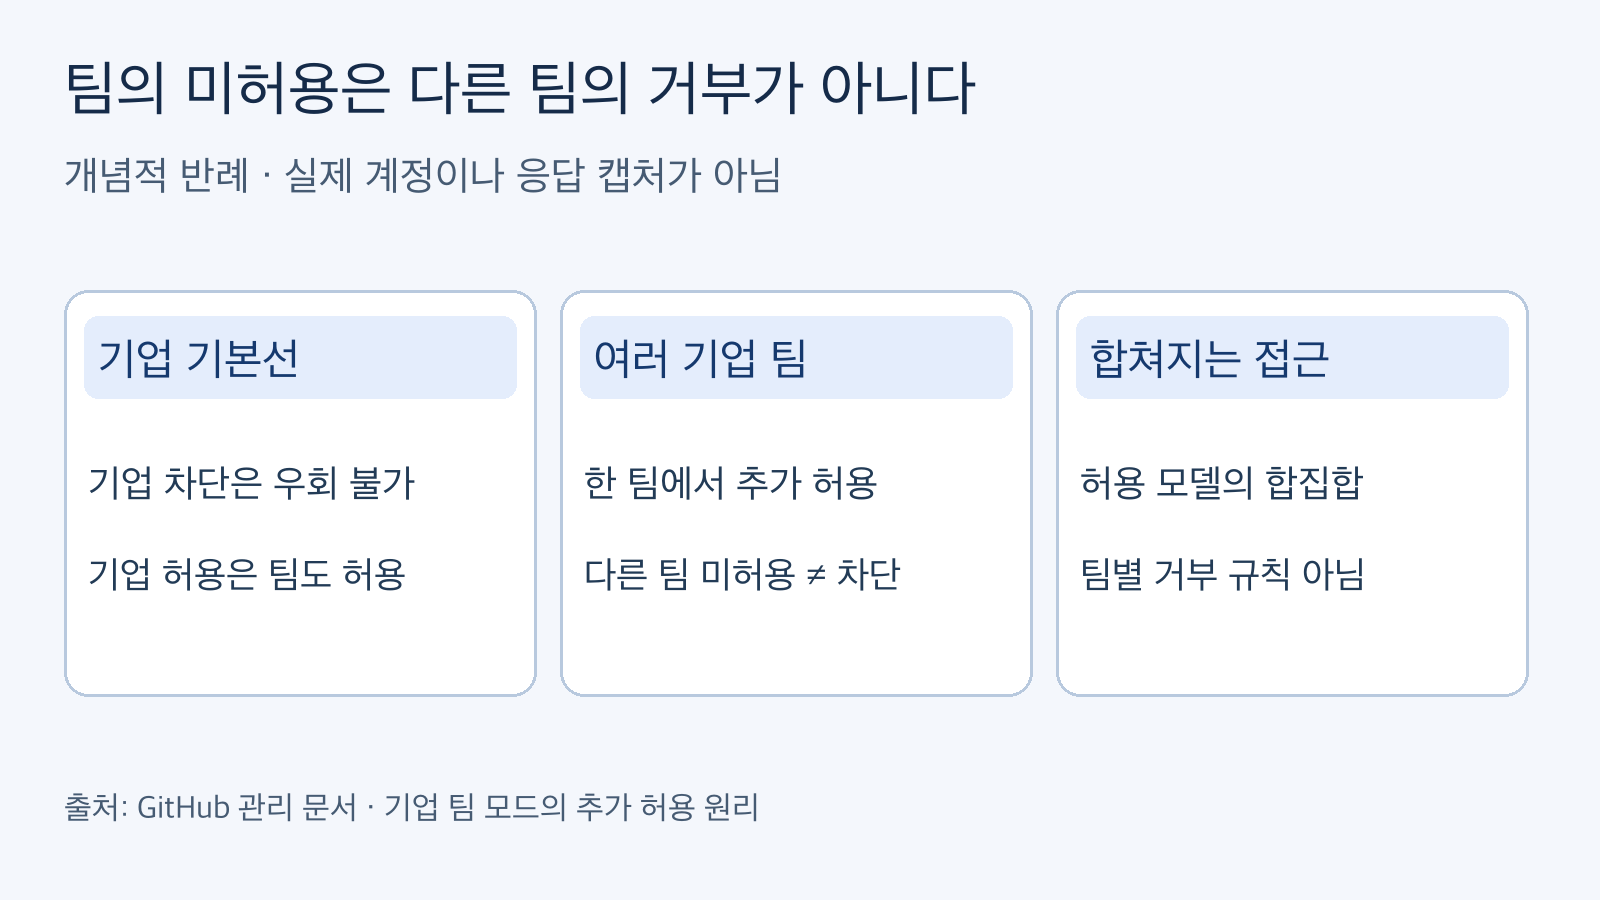
기업 팀 모드는 추가 허용 방식이다. 다른 팀에서 허용하지 않은 상태를 명시적 거부 규칙으로 사용하지 않는다. 출처: docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/manage-availability-of-default-models.
이 성질을 이해하지 못하면 보안 제한용 팀을 하나 더 만드는 것으로 권한을 줄일 수 있다고 착각하기 쉽다. 그림의 두 팀과 모델 표기는 계산 예시가 아닌 개념적 반례다. 실제 계정의 멤버십이나 응답을 캡처한 자료가 아니다. 관리 문서는 팀 설정에서 모델을 명시적으로 disabled로 지정하는 선택지가 없다고 설명한다. REST 스키마의 enum 목록에 disabled가 보인다는 이유로 팀별 거부 자동화를 작동 가능한 방법이라고 안내하지 않는다. 스키마 목록과 서술의 차이가 남아 있으므로 그런 쓰기 동작은 검증 범위 밖이다.
모드 이전도 단순한 화면 전환이 아니다. 관리 문서는 기존에 조직에 위임했던 모델을 팀에서 허용하지 않으면 이전 시 사용할 수 없게 될 수 있다고 경고한다. 프리뷰 중 되돌리기는 참여 이전 정책 상태를 복원하며, 전환 후 기업 수준에서 바꾼 모델 정책은 되돌린 상태에 보존되지 않는다. 따라서 읽기 전용 현황을 확보하지 않은 채 전환과 되돌리기를 안전한 시험처럼 반복해서는 안 된다.
5. 팀 경로의 불일치는 실행 예제로 덮지 않는다
발표문은 기업 팀 경로를 /enterprises/{enterprise}/teams/{team_slug}/copilot/model-policies로 표기한다. 반면 같은 시점에 보존한 REST 참조의 팀 매개변수는 정수 team_id이고 요청 예제도 TEAM_ID를 사용한다. team_slug와 team_id는 서로 다른 원문 식별자이며, 여기서는 어느 쪽이 실제 환경의 정답인지 실행으로 확인하지 않았다.
따라서 이 글에는 복사해서 실행할 수 있다는 전제의 팀 curl 명령을 싣지 않는다. 발표문만 보고 만든 경로를 운영 스크립트에 붙이기보다, 적용할 API 참조·기업 환경·팀 식별자를 재확인하는 일이 먼저다. 중앙 정책을 먼저 읽자는 권고는 이 불일치를 해결했다는 뜻이 아니다. 읽기 전용 절차라도 호출 경로와 권한 범위를 검토해야 한다는 경계를 명확히 남긴다.
결론: 자동 변경보다 먼저 만들 것은 정책 현황표
이번 변화로 검토할 수 있는 것은 네 범위의 모델 정책을 프로그램으로 다루는 접점이다. 실제 도입 판단은 현재 모드, 기업 기본선, 위임 대상, 수정 가능한 항목을 구분하는 데서 시작한다. API가 정식 제공된다는 소식과 프리뷰 전환의 위험을 섞지 않고, 조회 권한과 변경 권한을 나누면 자동화의 승인 범위도 더 명확해진다.
이 글은 보존한 공식 문서에 근거한 운영 판단표이며, 실제 기업 계정에 GET 또는 PATCH를 실행한 실험 결과가 아니다. 비용 절감, 속도 개선, 개인의 최종 접근 가능 여부를 입증하지 않는다. 관련 내부 글은 이번 판단에 꼭 필요한 동일 범위의 검증된 연결을 새로 확인하지 않아 넣지 않았다. 일반적인 모델 선택 안내보다 중앙 정책의 위임과 수정 가능 여부에 초점을 유지했다.
출처와 작성 범위
- GitHub Changelog, 2026-10-19, Copilot model policy API for enterprise, orgs and teams: https://github.blog/changelog/2026-10-19-copilot-model-policy-api-for-enterprise-orgs-and-teams/
- GitHub Docs, Managing availability of models in your enterprise: https://docs.github.com/en/enterprise-cloud@latest/copilot/how-tos/administer-copilot/manage-for-enterprise/manage-availability-of-default-models
- GitHub REST Docs, Enterprise AI controls: https://docs.github.com/en/enterprise-cloud@latest/rest/enterprise-admin/ai-controls
원문 확인 기준은 2026년 10월 20일 보존본이다. 문서의 latest 경로가 이후 바뀌더라도 이 글이 이후 변경까지 검증했다는 뜻은 아니다. 본문과 도식은 AI 보조로 작성한 출처 기반 분석이며, 실제 GitHub 화면이나 기업 정책 응답을 재현한 이미지가 아니다.


댓글
댓글 쓰기