GitHub 시크릿 탐지: 포함된 알림과 유료 옵트인 검사를 구분하기
GitHub가 2026년 10월 7일 발표한 전용 시크릿 탐지 모델은 하나의 제품 스위치로 이해하면 곤란하다. 이미 사용하던 AI 탐지 알림에는 모델이 자동 적용되지만, push 단계의 예방 검사와 Copilot 보안 리뷰에 추가될 검사는 별도의 접근 조건과 비용 경로를 가진다. 이번 변경에서 먼저 물어야 할 질문은 “AI가 더 똑똑해졌나?”보다 “우리 팀이 쓰는 기능은 어느 검사이며, 새로 무엇을 승인하는가?”다.
이 글은 10월 8일 확인한 공식 발표를 기준으로 세 경로를 나누고, 관리자와 개발자가 함께 사용할 수 있는 도입 판단표를 만든다. 10월 9일이라는 글의 공개 예정일은 제품의 정식 출시일이나 과금 시작일을 뜻하지 않는다. 공식 문서가 앞으로 몇 주 안에 도입한다고 설명한 과금 계획을 이미 모든 계정에 적용된 정책으로 바꾸어 읽지 않는 것이 중요하다.
1. 같은 분류기, 다른 세 가지 적용 경로
GitHub의 설명에 따르면 새 모델은 주변 코드를 읽어 자격 증명일 가능성이 있는 문자열을 찾는 미세조정된 전용 분류기다. 정해진 토큰 모양이 없는 비밀번호도 탐지 대상으로 포함하며, 코드나 설명문을 생성하는 모델은 아니다. 다만 발표에는 정확도, 재현율, 오탐 수, 독립 보안 실험 결과가 제시되지 않았다. “형식이 없는 비밀번호를 탐지 대상으로 삼는다”와 “모든 비밀번호 유출을 막는다”는 전혀 다른 주장이다.
적용 경로도 구분해야 한다. 기존 AI-detected Password 알림을 쓰던 고객은 새 모델로 자동 전환됐다. AI push protection은 비공개 프리뷰다. Copilot CLI와 Copilot app의 /security-review에 들어갈 전용 시크릿 검사는 비공개 프리뷰로 곧 제공될 예정이다. 기존 보안 리뷰 명령이 존재한다는 사실만으로, 새 분류기 검사까지 지금 사용할 수 있다는 결론을 내릴 수 없다.
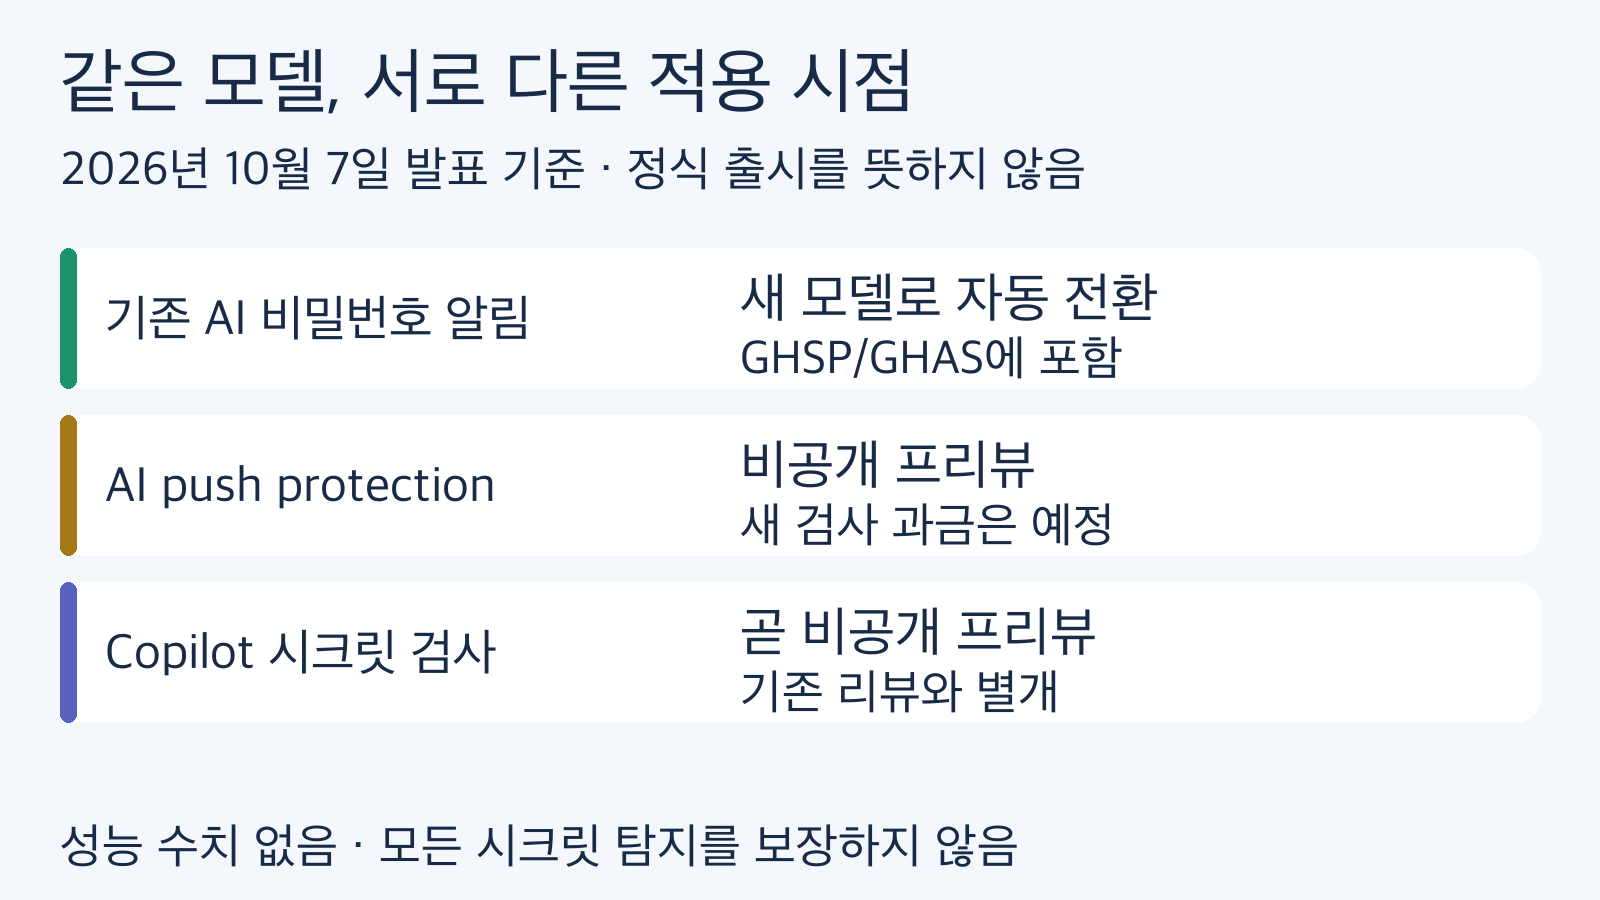
같은 분류기를 쓰더라도 적용 시점은 다르다. 10월 7일 발표의 상태이며, 모든 기능의 정식 출시나 탐지 성능을 보여 주는 그림이 아니다. 출처: github.blog/changelog/2026-10-07-purpose-built-model-for-leaked-secret-detection.
원문 근거: What’s new와 Billing notice and availability. 아래 표의 도입 판단은 이 발표의 조건을 재구성한 편집 분석이다.
2. 도입 판단표: 현재 유지와 새 옵트인을 분리한다
알림의 자동 모델 교체를 확인하는 일과 새 검사에 비용 지출을 승인하는 일은 서로 다른 결정이다. GHSP는 GitHub Secret Protection, GHAS는 GitHub Advanced Security를 뜻한다. 이 보안 라이선스와 GitHub 호스팅 요금제, Copilot 구독을 하나의 묶음으로 취급하지 말자.
| 우리 팀의 상황 | 먼저 구분할 기능 | 자격·활성화 조건 | 비용 판단과 다음 행동 |
|---|---|---|---|
| 기존 AI 비밀번호 알림을 사용한다 | AI-detected secret alerts | 기존 GHSP/GHAS 대상 알림은 새 모델로 자동 전환 | 해당 알림 스캔은 추가 요금 없이 포함된다. 이것을 새 검사 전체가 무료라는 근거로 쓰지 않는다. |
| push 전에 비정형 자격 증명을 검사하고 싶다 | AI push protection | GitHub Team 또는 Enterprise Cloud와 유료 GHSP/GHAS 적용, 관리자 활성화 및 조직 정책 필요 | 현재 비공개 프리뷰와 향후 공개 프리뷰 과금 조건을 분리 확인한다. 차단 여부가 아니라 검사 사용량의 비용을 검토한다. |
| Copilot 변경 리뷰에 전용 시크릿 검사를 추가하고 싶다 | 예정된 security-review 시크릿 검사 | GHSP/GHAS는 불필요하지만 지원 플랫폼·접근 제어·초대·정책 및 별도 옵트인 필요 | 기존 리뷰 사용량에 AI Credits 사용이 추가될 계획이다. 활성 Copilot 요금제의 청구 계정을 확인한다. |
| Enterprise Server를 운영한다 | GHES 3.23의 예정된 AI 알림 | 해당 버전의 공개 프리뷰 계획과 기존 GHSP/GHAS 구매 적용 범위 확인 | 이 Server 릴리스에 AI push protection이나 Copilot security-review 명령까지 포함된다고 가정하지 않는다. |
예를 들어 Copilot Enterprise를 구독하는 팀이 “Enterprise니까 push 보호도 포함될 것”이라고 판단하면 필요한 보안 라이선스를 빠뜨릴 수 있다. 반대로 GHSP가 없는 개발자가 Copilot의 새 시크릿 검사를 검토할 때는, GHSP 구매부터 해야 한다고 단정할 이유가 없다. 이 경우 확인해야 할 대상은 지원되는 세션, 기능 접근 허용 여부, 현재 Copilot 요금제의 크레딧 정책이다. 이 두 사례는 실제 계정을 테스트한 기록이 아니라 표의 조건을 적용한 판단 예시다.
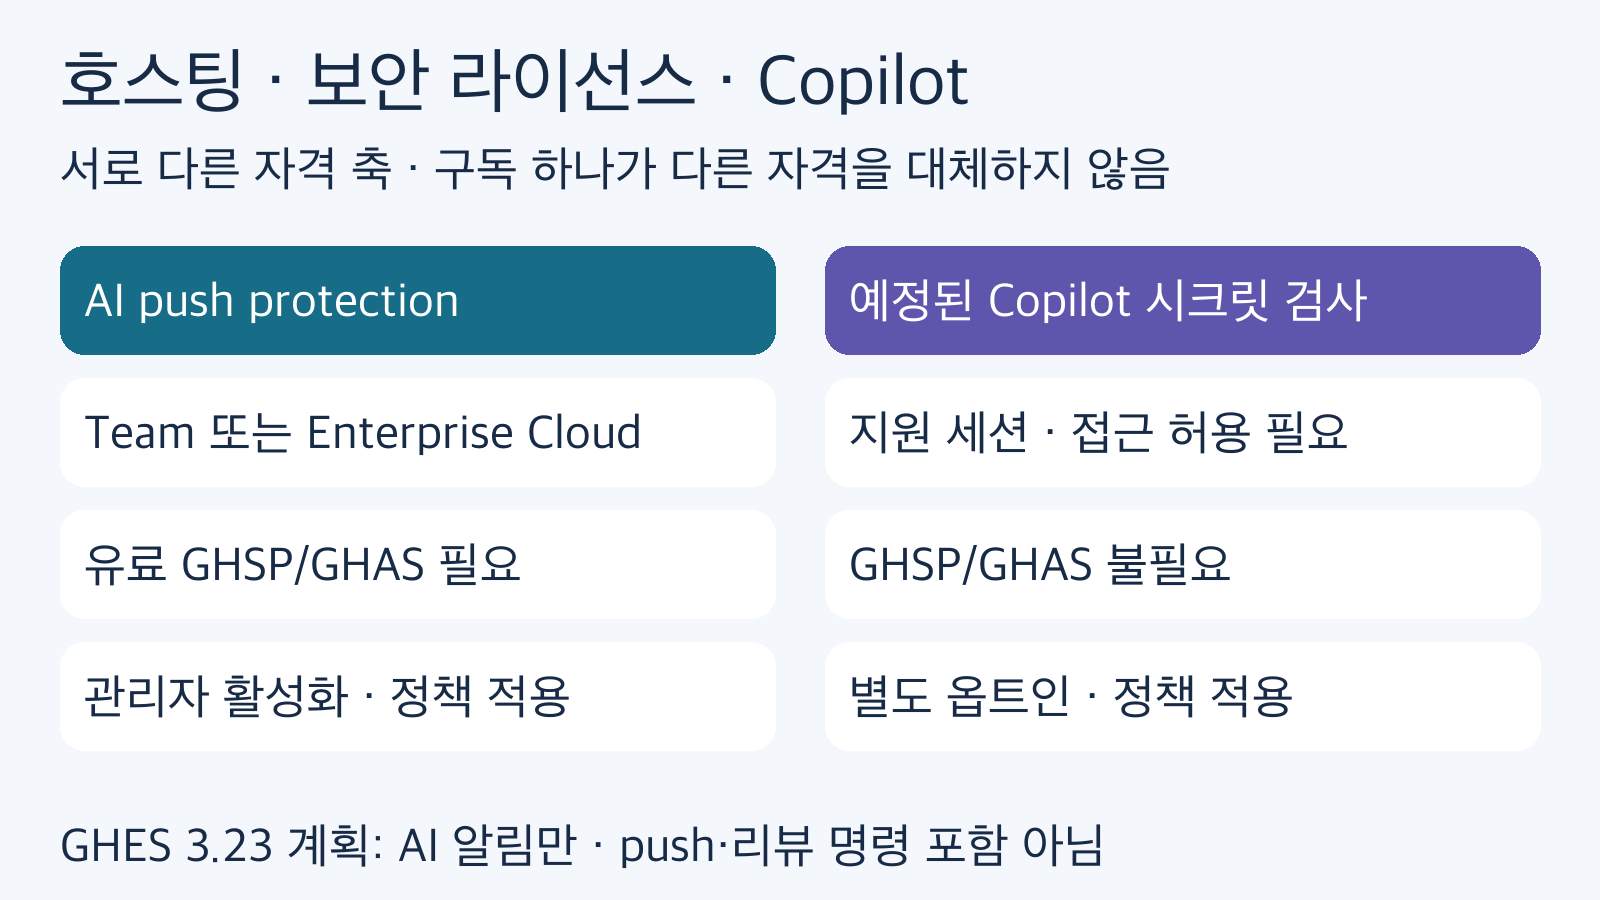
호스팅 요금제, 보안 라이선스, Copilot 구독은 다른 자격 축이다. GHES 3.23 계획은 AI 알림의 범위이며 push와 리뷰 명령의 동시 제공을 뜻하지 않는다. 출처: github.blog/changelog/2026-10-07-purpose-built-model-for-leaked-secret-detection.
원문 근거: Plans and platforms와 각 기능의 자격 조건. GHES 3.23은 서버 버전이지 탐지 성능 수치가 아니다.
3. push 검사에서 “누가 냈는가”와 “누가 청구받는가”
push protection은 저장소 이력에 시크릿이 들어가기 전에 제거할 기회를 주는 검사다. 그러나 예정된 비용 모델에서는 push가 차단되지 않은 검사도 크레딧을 소비할 수 있다. 따라서 “오늘 차단된 push가 없으니 이 기능의 비용도 없을 것”이라는 추정은 성립하지 않는다. 도입 후 사용량을 볼 때는 차단 건수와 검사 사용량을 구별해야 한다는 것이 이 글의 운영상 해석이다.
일반적인 경로에서 사용량은 저장소 소유 조직으로 귀속되며 특정 사용자의 할당 크레딧에 적용되지 않는다. 예외는 enterprise-managed users, 즉 EMU의 사용자 네임스페이스 저장소다. 발표는 이 경우 push한 사용자에게 사용량을 귀속하고 그 사용자의 할당 크레딧에 적용한다고 설명한다. 사람이나 에이전트가 push했다는 정보만으로 청구 주체를 정하지 말고, 저장소의 소유 구조부터 확인해야 한다.
Copilot의 새 시크릿 검사에는 다른 경로가 적용된다. 활성 Copilot 요금제의 청구 계정에 사용량이 잡히며, 기존 리뷰 사용량에 더해 크레딧을 소비할 계획이다. 사용량 화면에 GHSP로 표시된다는 설명을 GHSP 라이선스가 필수라는 뜻으로 오독해서도 안 된다. 표시 분류, 기능 자격, 청구 계정은 별개의 항목이다.
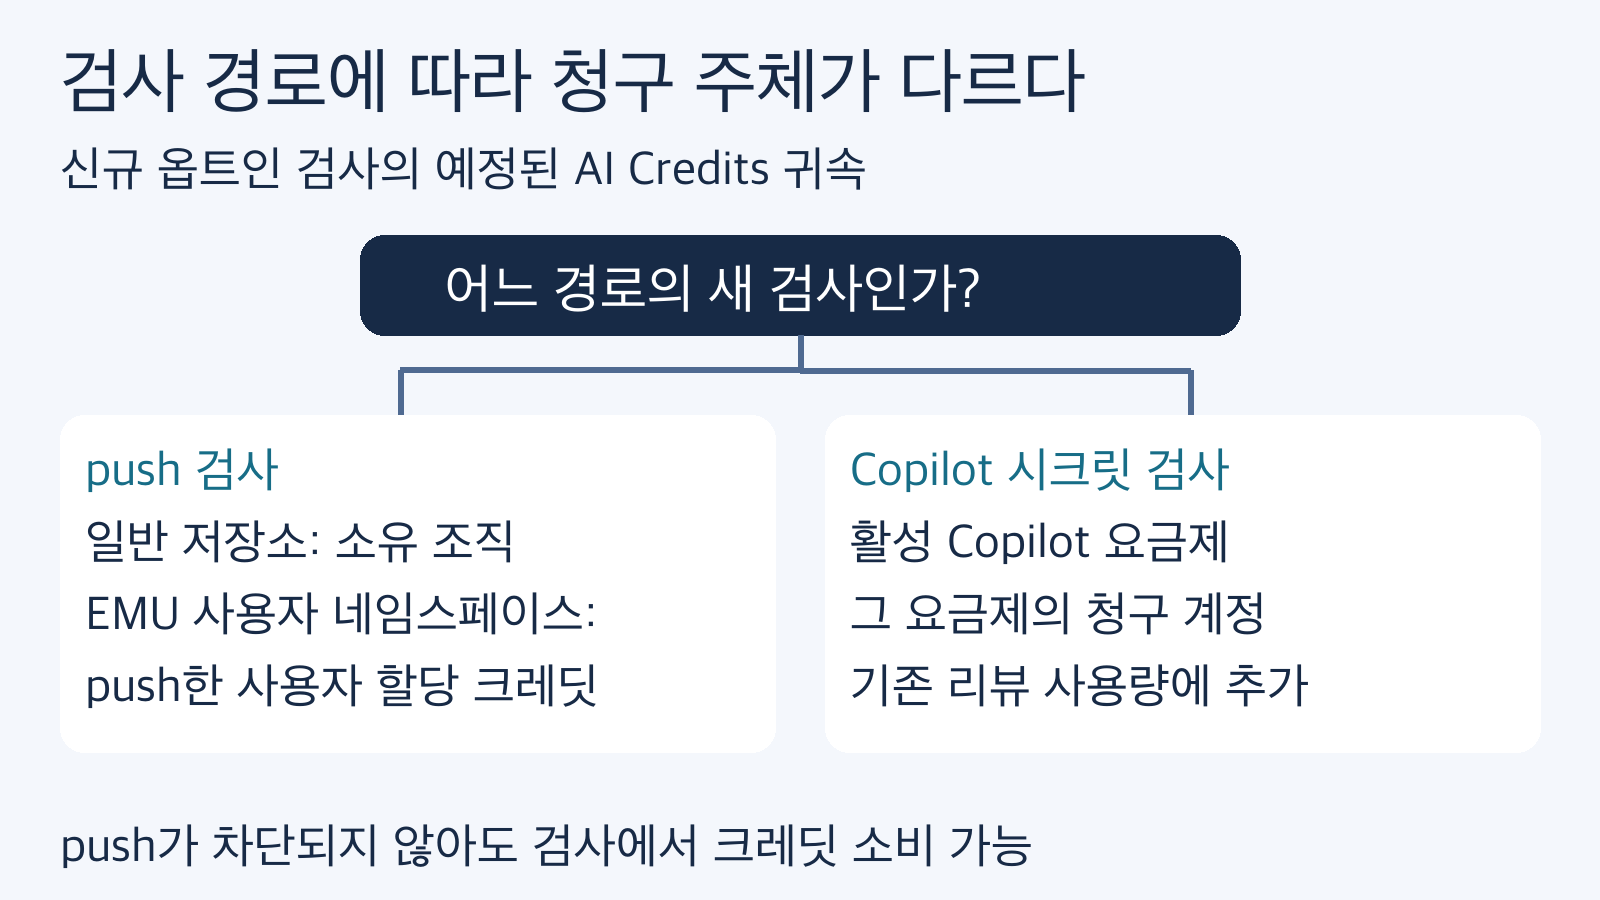
예정된 새 검사 비용은 기능 경로와 저장소 소유 구조에 따라 귀속된다. 차단되지 않은 push 검사도 크레딧을 소비할 수 있으며, 실제 청구액을 측정한 그림은 아니다. 출처: github.blog/changelog/2026-10-07-purpose-built-model-for-leaked-secret-detection.
원문 근거: AI secret detection in push protection과 AI secret checks in GitHub Copilot /security-review. 새 검사 과금은 공개 프리뷰 옵트인과 활성화를 조건으로 설명되며, 발표는 크레딧 도입 시점을 향후 몇 주로 안내한다.
4. 리뷰 명령 실행은 새 유료 기능의 활성화 승인이 아니다
지원되는 Copilot 세션에서 /security-review는 활성 변경 사항을 검토하고 우선순위가 있는 취약점 지적과 수정 제안을 반환한다. 기존 리뷰는 읽기 전용이며 기존 Copilot 정책과 과금이 적용된다. 읽기 전용이라는 말이 무료라는 뜻은 아니다. 앞으로 추가될 전용 시크릿 검사는 기본적으로 꺼져 있고, 명령을 실행해도 자동 활성화되지 않는다.
개발자가 에이전트에게 “이 변경을 보안 검토해 줘”라고 요청하는 것과 “크레딧을 소비하는 새 검사 기능을 켜고 예산 정책도 바꿔 줘”라고 승인하는 것은 다르다. 공식 발표 역시 에이전트가 명시적 권한 없이 비용 기능을 켜거나 정책·예산을 변경하면 안 된다고 적고 있다. 이 글의 권고는 기존 리뷰 실행 요청과 새 기능 도입 요청을 작업 항목에서 분리하는 것이다. 기능 접근이 거부되면 정책을 우회하기보다 어떤 자격이나 초대가 빠졌는지 확인한다.
GHES 관리자에게도 같은 경계가 필요하다. 3.23에 예정된 공개 프리뷰는 AI 탐지 알림의 범위다. 클라우드용 push 검사와 Copilot 명령이 Server에도 함께 들어온다고 해석하지 않는다. ghe.com의 데이터 레지던시 환경 역시 발표에서 Copilot Business·Enterprise 지원과 AI push protection 계획을 따로 적고 있으므로, 플랫폼 차이를 생략한 일괄 도입표는 피해야 한다.
5. 예산 알림과 사용 중단은 별도 확인 항목
발표는 전용 예산을 설정할 때 Advanced Security 제품의 Secret Protection AI Credits SKU를 선택하는 경로를 설명한다. 전체 AI Credits 예산은 여러 SKU를 포괄할 수 있다. 여기서 주의할 한계는 예산 알림만으로 사용이 중단되지 않는다는 점이다. 사용 가능한 환경에서는 Stop usage when budget limit is reached 옵션을 별도로 설정하도록 안내한다.
이를 모든 계정에서 제공되는 무조건적인 지출 상한이나 초과 금액이 전혀 없는 보장으로 확장해서는 안 된다. 도입 승인 시에는 알림 대상과 사용 중단 옵션의 실제 제공 여부를 나누어 확인한다. 이미 AI push protection 비공개 프리뷰를 사용 중이라면 과금 변경 후 계속 사용하는 경우 크레딧을 소비한다는 안내도 검토해야 한다. 이 글은 실제 정책이나 예산을 변경하지 않았으며, 계정별 크레딧 가격이나 최종 청구액을 계산한 자료도 아니다.
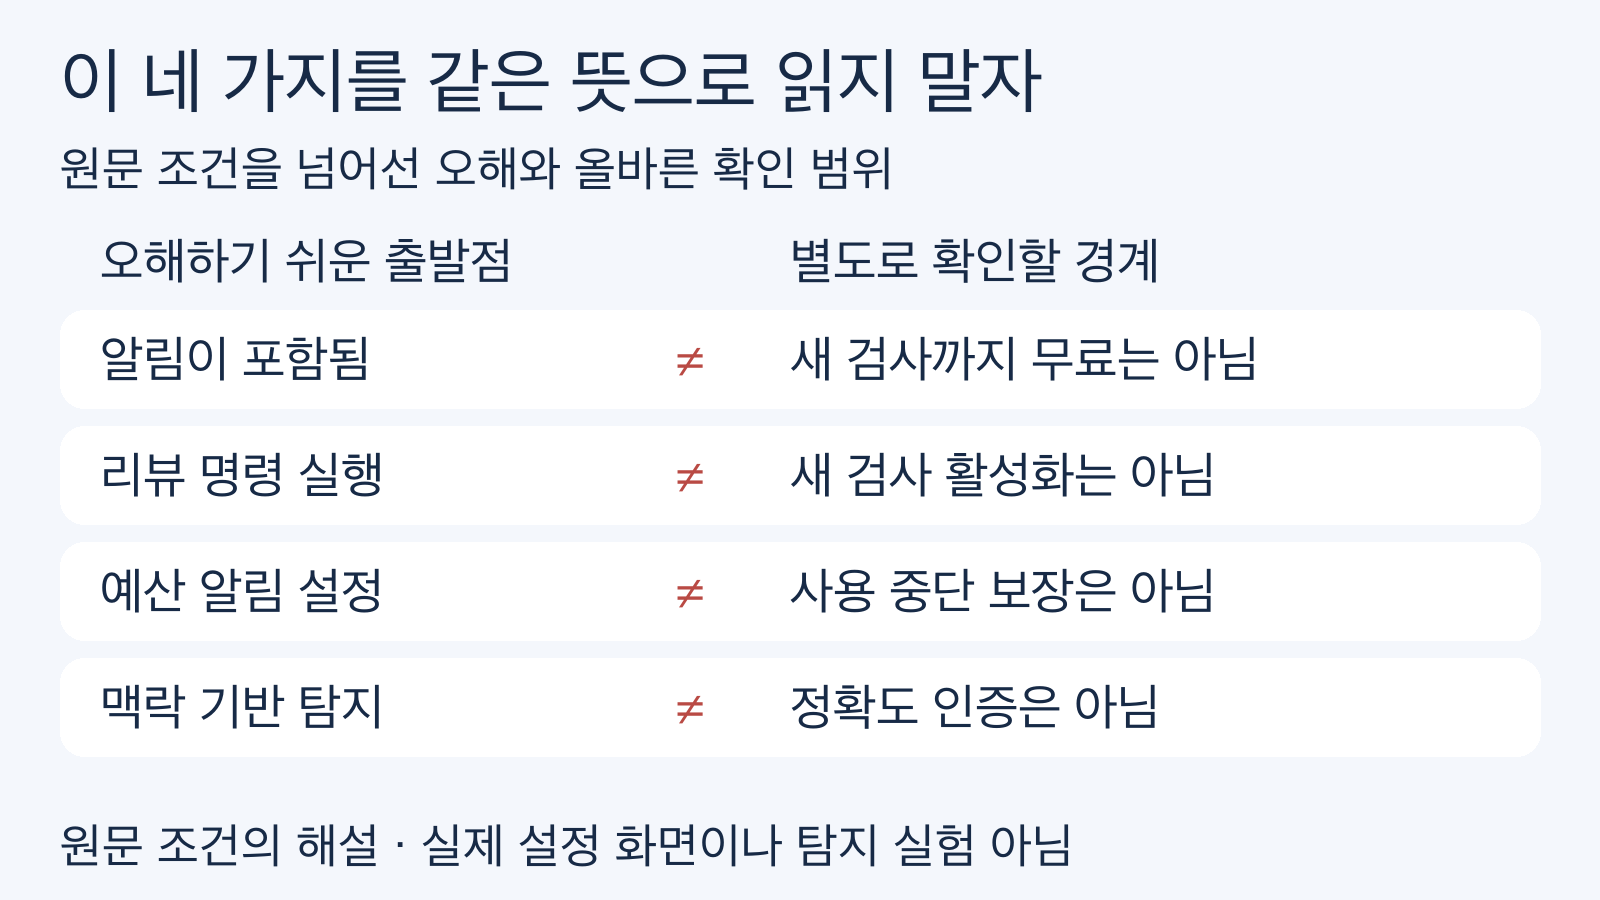
공식 발표의 조건을 넘어서지 않도록 네 가지 오해를 대조했다. 예산 사용 중단 옵션은 제공되는 환경에서 별도 확인해야 하며, 탐지 정확도는 발표에 없다. 출처: github.blog/changelog/2026-10-07-purpose-built-model-for-leaked-secret-detection.
원문 근거: Manage access and spending. 새 기능을 켜기 전에 확인할 범위를 설명하는 것이지, 여기서 변경을 실행하라는 뜻은 아니다.
6. 이번 발표로 확인할 수 있는 것과 남은 질문
지금 확인할 수 있는 변화는 전용 분류기의 적용 위치, 기존 알림과 새 검사 사이의 비용 경계, 기능별 자격 및 사용량 귀속 조건이다. 팀에 전달할 요약은 “AI 시크릿 탐지가 모두 유료화된다”가 아니라 “기존 알림은 포함되고, 추가 검사에는 별도 옵트인과 예정된 크레딧 소비가 있다”가 정확하다. 도입 결재 자료에는 기능 이름, 저장소 플랫폼과 소유자, 필요한 라이선스, 활성화 승인자, 예정된 청구 경로를 각각 적으면 혼동을 줄일 수 있다.
남은 질문도 명시해야 한다. 특정 코드베이스의 오탐·미탐 수준, 프리뷰 초대 여부, 우리 계정에서 제공되는 예산 중단 옵션, 실제 크레딧 단가는 이 발표만으로 확정할 수 없다. 모델의 맥락 이해 설명을 보안 성능 인증으로 읽거나, 기존 알림의 무료 모델 교체를 모든 신규 기능의 무료 제공으로 읽지 않는 것이 핵심이다.
이 글은 공식 발표에 근거한 도입 판단표이며, 모델의 탐지 정확도나 실제 계정의 과금 동작을 독립 실험한 결과가 아니다. 그림은 원문 조건을 설명하기 위해 자체 제작한 도식으로, 실제 관리 화면이나 제품의 탐지 결과가 아니다.
참고: GitHub 공식 변경 기록 — Purpose-built model for leaked secret detection, 2026년 10월 7일.
함께 읽기:
- Agentic Autofix와 Copilot Memory의 보안 수정 패턴 재사용: 이번 글의 시크릿 분류와 달리, 수정 패턴의 기억과 재사용을 다룬다. 탐지와 자동 수정을 같은 기능으로 생각하지 않기 위한 비교 자료다.
- 예산 경고와 실제 지출 차단의 적용 범위: 예산 알림과 차단의 차이를 더 살펴볼 때 유용하다. 이 글에서 다룬 GitHub 검사 자격이나 크레딧 귀속을 대신하는 자료는 아니다.


댓글
댓글 쓰기