Vercel MCP 연결, 로고보다 hostname부터: CIMD 승인 판단표
새 AI 도구를 Vercel 프로젝트에 연결하려는데, 도구가 기존 지원 목록에 없으면 어떻게 해야 할까? 이번 변경은 그 입구를 넓힌다. Vercel의 발표에 따르면 사전 검토와 허용 목록 등록을 거치지 않은 MCP 클라이언트도 이제 연결을 요청할 수 있다. 그렇다고 계정 접근이 자동 허용되는 것은 아니다. 사용자는 여전히 로그인하고 각각의 연결을 승인한다.
핵심은 ‘연결을 요청할 수 있다’와 ‘믿고 접근을 허용해도 된다’를 분리하는 것이다. 미검토 클라이언트에는 Vercel 검증 배지가 붙지 않는다. 익숙한 이름이나 로고만 보지 말고, 동의 화면에 표시되는 메타데이터 제공 hostname과 요청 권한, 선택한 팀을 함께 읽어야 한다. 이 글은 공식 변경 사항을 정리하고, 실제 승인 여부에 활용할 판단표를 제시한다.
1. 바뀐 것은 클라이언트 식별 경로다
기존에는 Vercel이 클라이언트와 redirect URI를 수동으로 검토해 허용 목록에 올렸고, 목록 밖의 요청은 거절했다. 새 경로에서는 클라이언트가 자기 도메인에 Client ID Metadata Document, 줄여서 CIMD라는 JSON 문서를 제공한다. 그리고 그 문서의 HTTPS URL을 OAuth의 client_id로 사용한다. Vercel은 이것이 MCP authorization 명세의 CIMD 권고를 따른다고 설명한다.
여기서 두 URL의 역할을 혼동하면 안 된다. 공식 MCP 서버의 주소는 https://mcp.vercel.com 이다. 반면 CIMD URL은 연결을 요청하는 클라이언트의 메타데이터 주소다. 서버 주소가 공식이라는 사실만으로, 그 서버에 접근하려는 모든 클라이언트가 Vercel의 검토를 받았다는 결론을 낼 수는 없다.
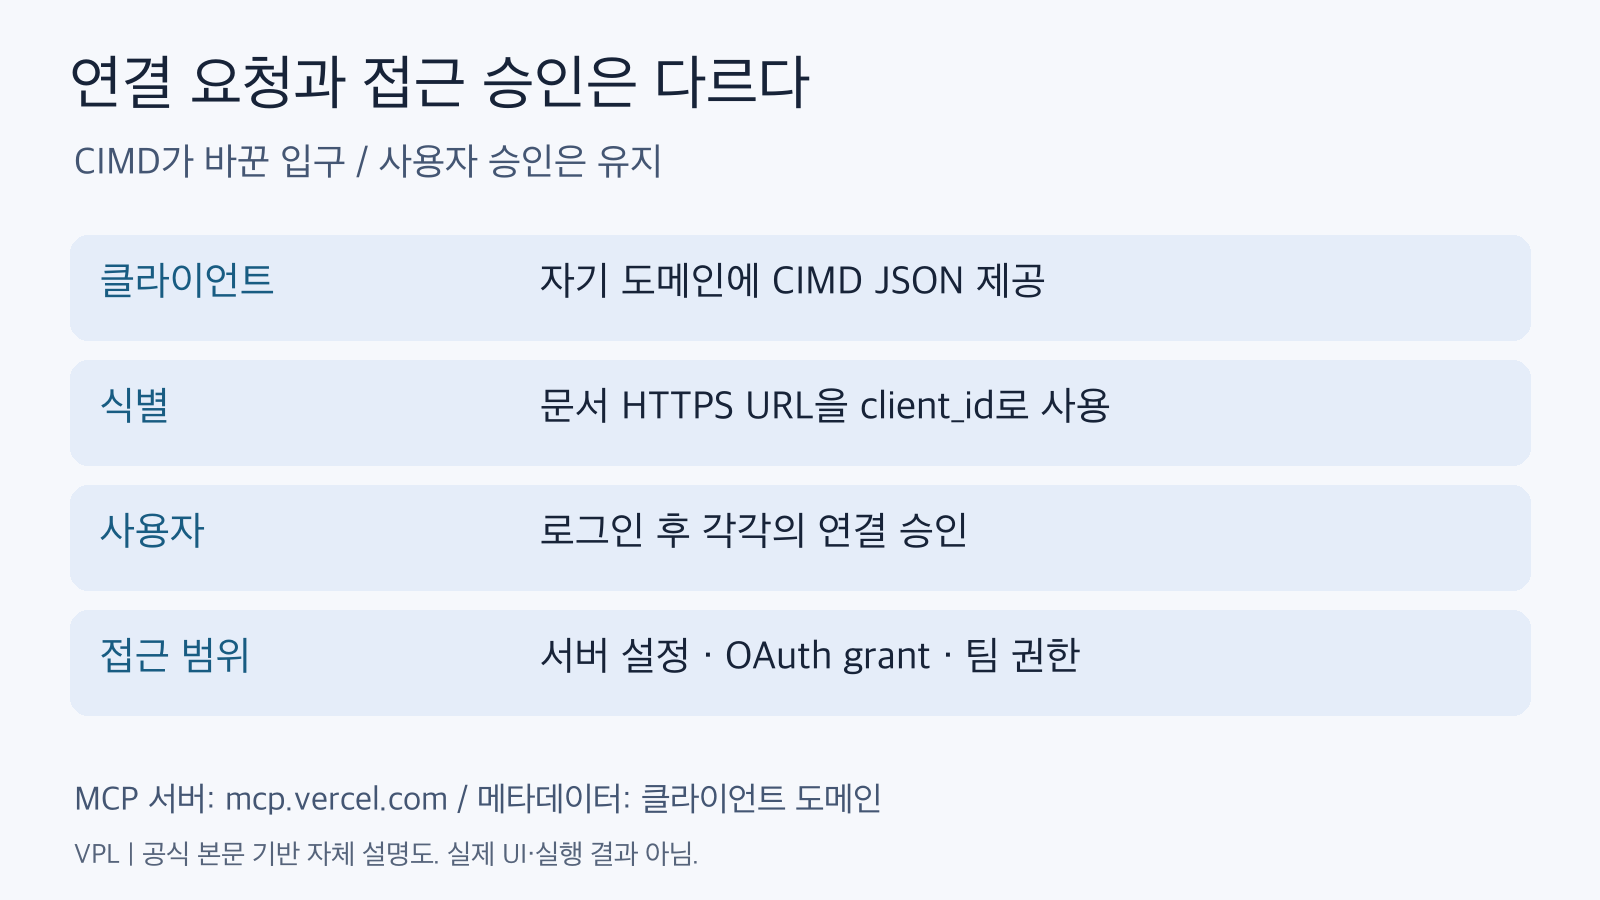
새 식별 경로가 사용자 승인을 대체하지 않는다. 접근 범위는 별도 조건의 영향을 받는다. 공식 본문 기반 설명도이며 실제 연결 결과가 아니다. 출처: vercel.com/changelog/vercel-mcp-now-supports-client-id-metadata-documents.
이 변경은 MCP 자체를 새로 만드는 기능도, 모든 권한을 일괄 부여하는 기능도 아니다. 연결 식별 경로의 변화다. 실제 사용 가능한 도구와 접근은 서버 설정, 클라이언트에 부여한 OAuth grant, 팀 권한의 영향을 받는다고 공식 문서는 명시한다. 따라서 연결 성공 여부와 허용 범위는 별도로 확인해야 한다.
2. 동의 화면에서 이름·로고와 hostname을 나눠 읽기
공식 발표는 미검토 클라이언트의 이름, 로고, 메타데이터 문서를 제공하는 hostname을 동의 화면에서 보여 준다고 설명한다. CIMD 클라이언트에는 Vercel verified 배지가 없으므로, 사용자가 승인할 때 신뢰하는 단서는 그 hostname이라는 설명도 덧붙인다. 이름과 로고가 화면에 나온다는 사실 자체는 Vercel이 해당 클라이언트를 검토했다는 증거가 아니다.
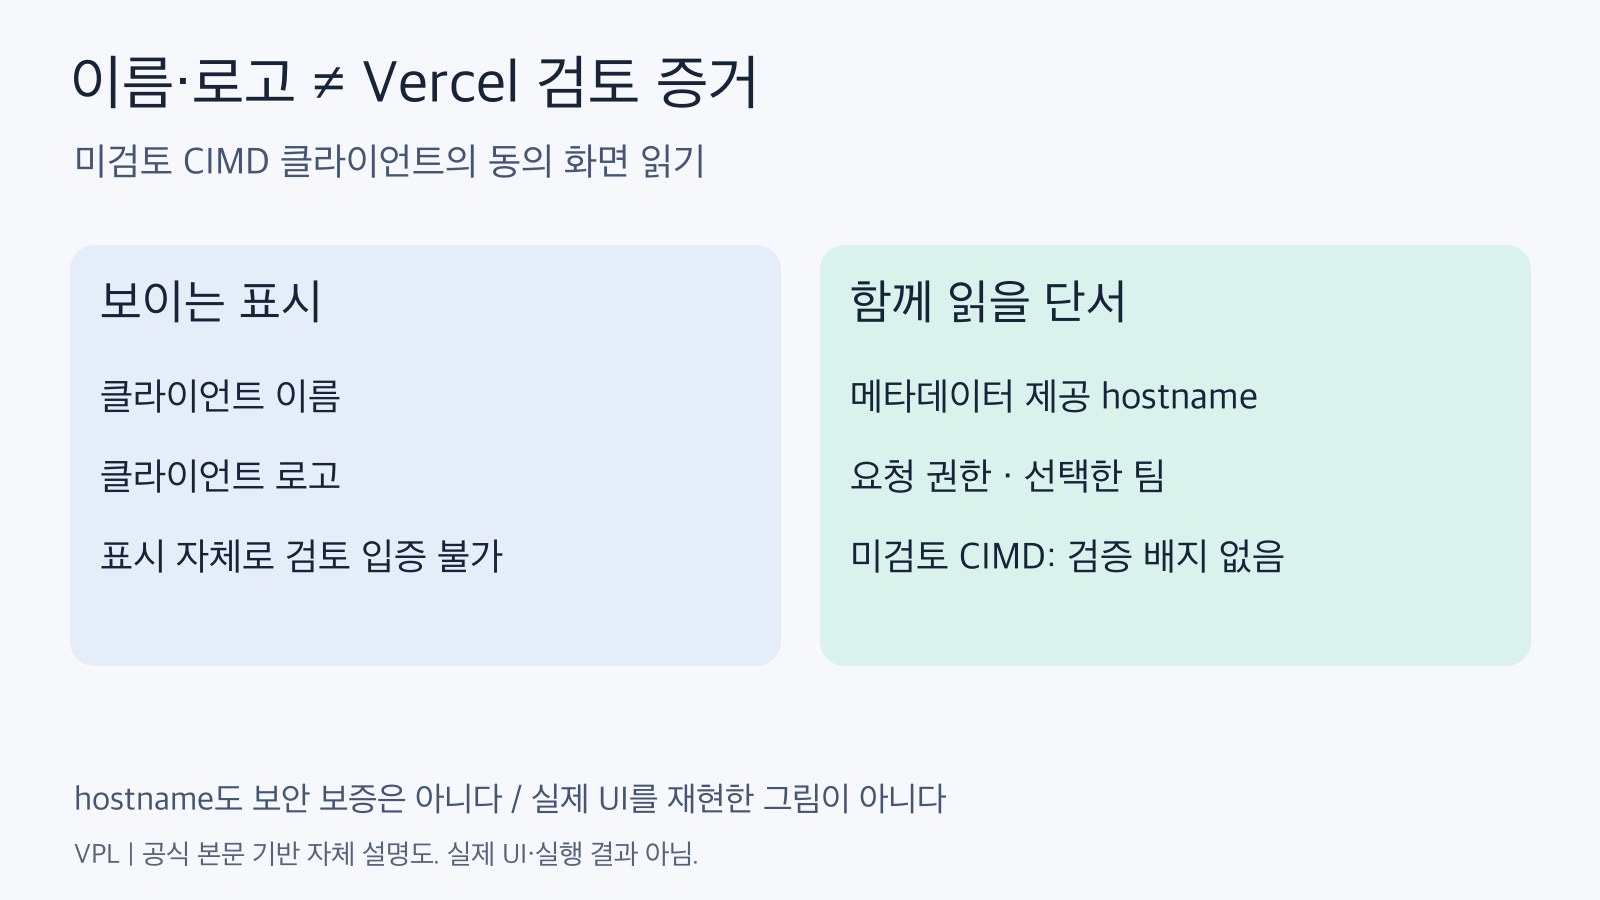
표시된 이름·로고와 공급자 검토는 다르다. 미검토 CIMD에는 Vercel 검증 배지가 없다는 발표를 비교도식으로 정리했다. 출처: vercel.com/changelog/vercel-mcp-now-supports-client-id-metadata-documents.
이를 실무 판단으로 옮기면, 먼저 자신이 설치하거나 사용하려던 도구의 운영 주체와 표시된 hostname이 맞는지 비교하는 편이 합리적이다. 이름과 로고가 익숙해도 메타데이터 hostname이 예상한 운영 주체와 다르면 승인을 보류한다. 다만 hostname이 예상과 일치한다는 이유만으로 모든 보안 문제가 해소되는 것은 아니다. 아래 표는 공식 설명에서 도출한 편집상 판단 기준이며, 공격 차단 효과를 실험한 보안 제품 평가가 아니다.
3. 승인 전에 사용할 상황별 판단표
| 지금 보이는 상황 | 이 정보로 말할 수 있는 것 | 다음 판단 |
|---|---|---|
| 처음 보는 클라이언트가 CIMD로 연결을 요청한다 | 사전 허용 목록에 없어도 요청할 수 있는 새 경로가 있다 | 요청한 도구의 운영 주체와 hostname을 비교한다 |
| 이름·로고는 익숙한데 hostname을 설명할 수 없다 | 표시된 이름·로고만으로 검토 여부를 증명하지 못한다 | 운영 주체를 확인할 때까지 승인을 보류한다 |
| hostname은 예상과 맞지만 요청 권한이나 팀이 의도와 다르다 | 식별 단서와 실제 접근 범위는 서로 다른 질문이다 | 화면의 권한과 대상 팀을 다시 확인한 뒤 결정한다 |
| 원래 Vercel에 등록되어 있던 앱을 쓰고 있다 | 공식 발표는 기존 등록 앱이 바뀌지 않는다고 명시한다 | 이 발표만을 이유로 재등록이나 CIMD 전환을 강제하지 않는다 |
| 자체 클라이언트가 연결되지 않는다 | CIMD만 준비했다고 모든 설정과 권한 조건이 충족되지는 않는다 | 문서 URL, redirect URI 조건, OAuth grant와 팀 권한을 구분해 점검한다 |
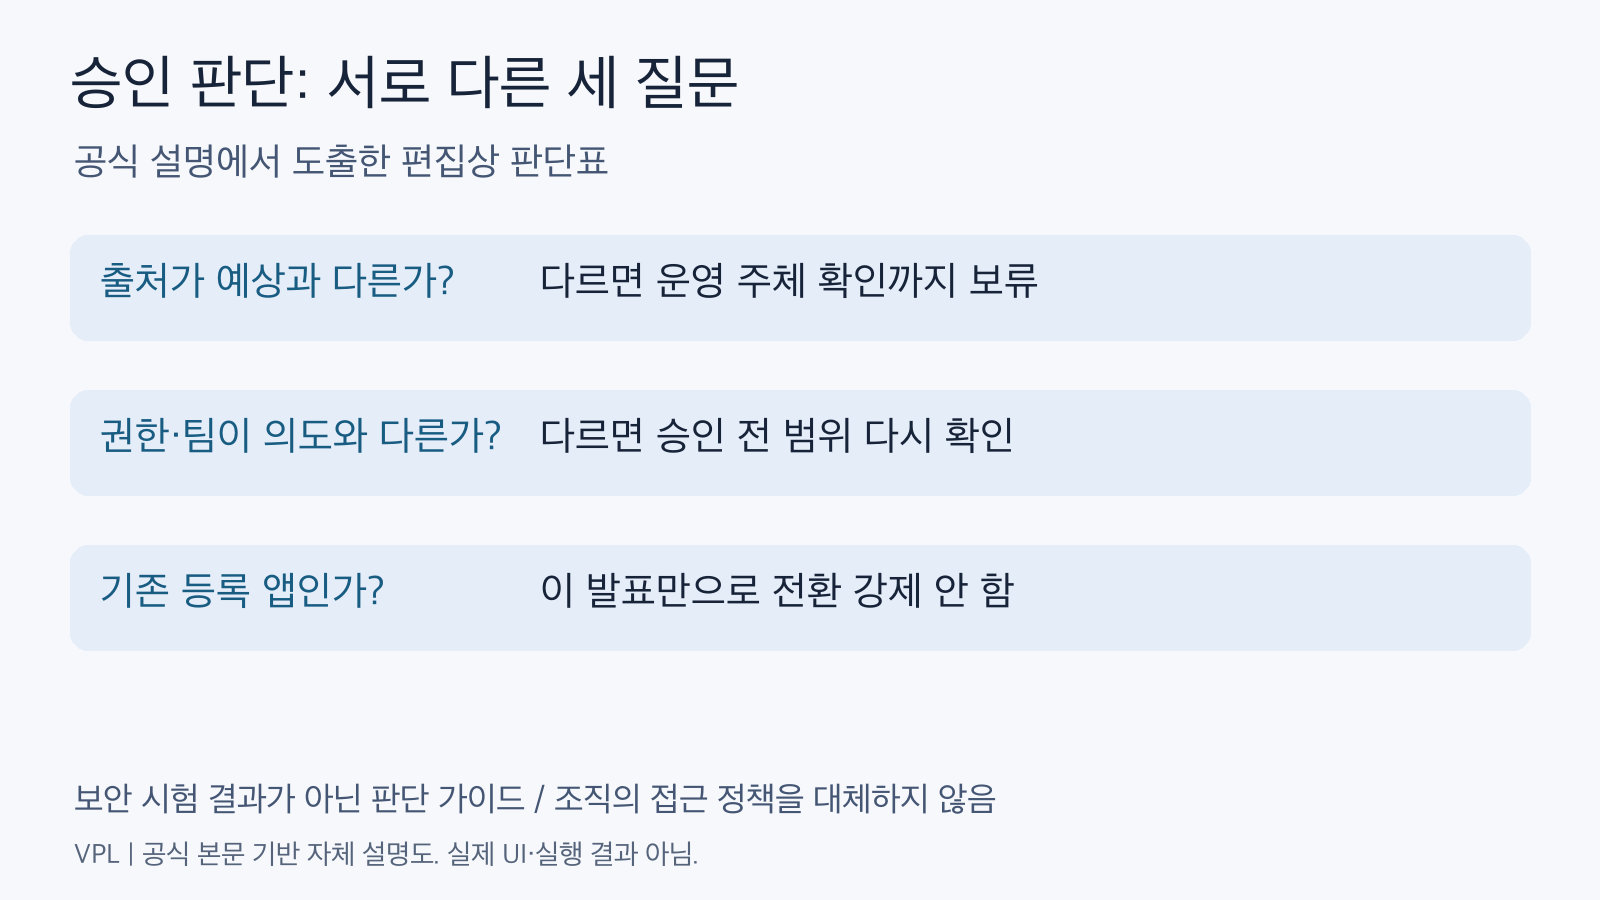
출처·접근 범위·기존 앱 여부를 분리하면 자동 승인과 불필요한 이관을 피하는 판단에 도움이 된다. 공격 차단 효과를 시험한 결과는 아니다. 출처: vercel.com/changelog/vercel-mcp-now-supports-client-id-metadata-documents.
예를 들어 같은 팀에서 새 에이전트를 시험하는 상황이라면 ‘연결할 수 있으니 일단 승인’보다 ‘어느 클라이언트가 어느 팀에 무엇을 요청하는가’를 먼저 묻는 것이 낫다. 이는 이번 발표에 없는 보안 기능을 추가로 주장하는 것이 아니다. 공식 동의 화면 설명에 포함된 출처 단서와 권한·팀 선택을 승인 판단의 순서로 재구성한 것이다. 실제 업무의 접근 정책이나 조직 승인을 이 표가 대신하지는 않는다.
4. 자체 클라이언트 작성자가 놓치기 쉬운 조건
개발자가 가장 먼저 볼 항목은 client_id에 넣는 값이다. 공식 문서는 클라이언트 메타데이터를 제공하는 HTTPS URL을 요구한다. 이 조건과 redirect URI의 허용 조건은 같지 않다. redirect URI에는 HTTPS, custom scheme, loopback 주소의 HTTP라는 경로가 문서에 제시된다. 따라서 ‘모든 redirect URI는 무조건 HTTPS’라는 설명도, ‘아무 HTTP 주소나 가능하다’는 설명도 정확하지 않다.
로고 조건도 부등호까지 읽어야 한다. 문서상 logo_uri는 PNG 또는 JPEG이며 100 KB 미만이어야 한다. 100 KB 이하와 미만은 다르다. 여기에 문서에 없는 고정 픽셀 크기나 별도 수치 제한을 덧붙이지 않는다. 이 글의 설명용 본문 그림은 OAuth 클라이언트 로고가 아니므로, 본문 PNG의 크기와 이 logo_uri 조건을 혼동하지 않아야 한다.
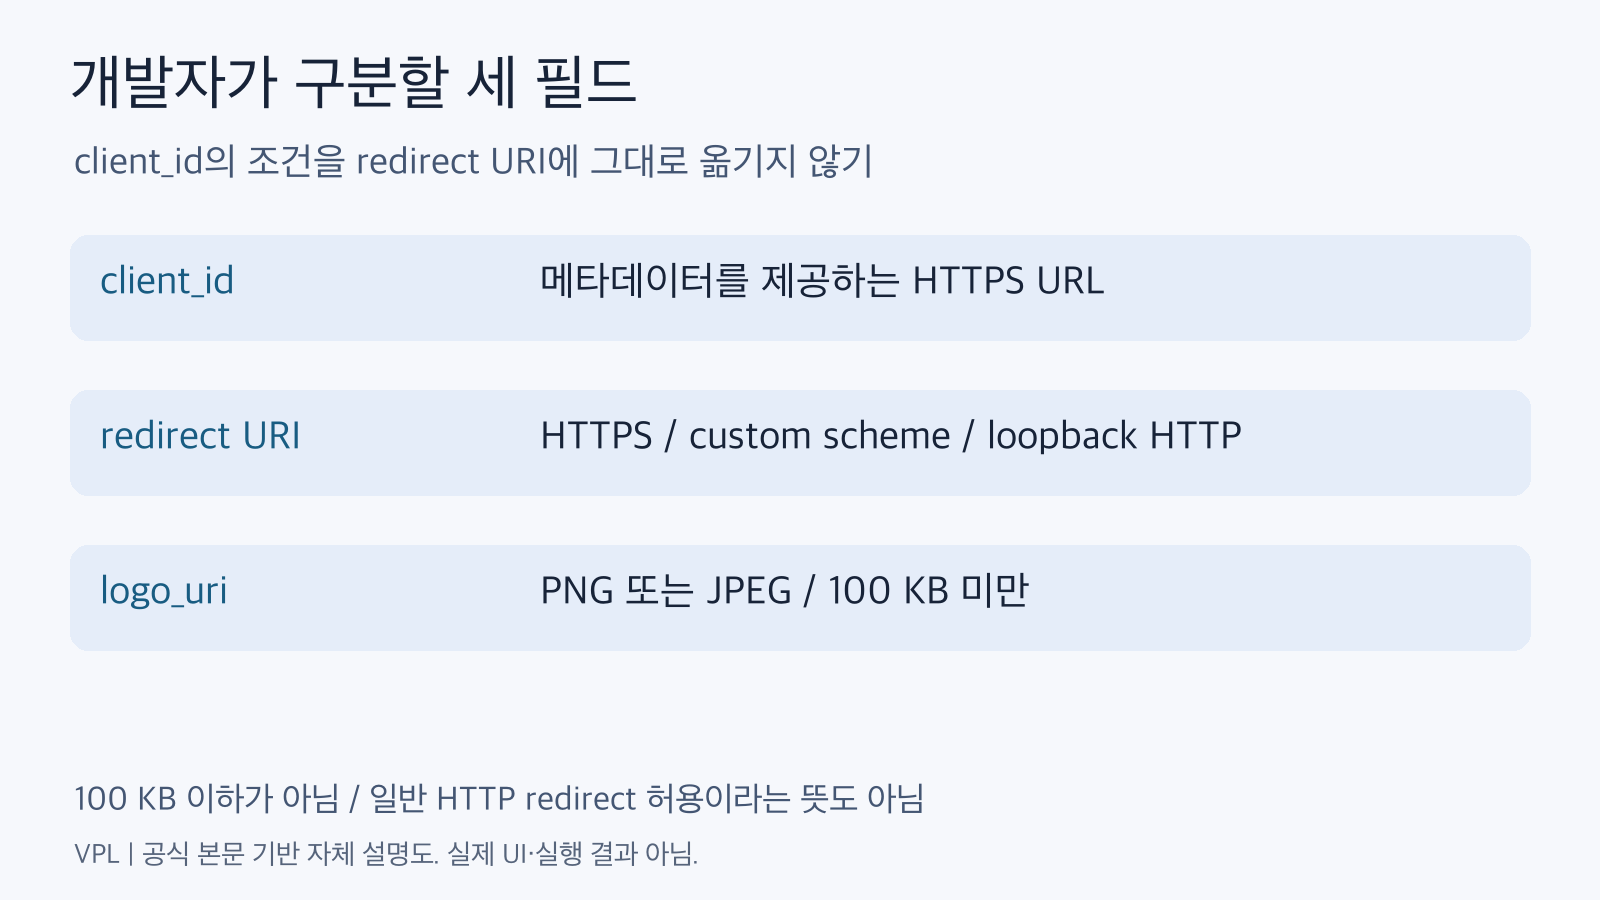
공식 문서의 필드별 조건을 분리했다. loopback HTTP의 범위를 일반 HTTP로 넓히거나 100 KB 미만을 이하로 바꾸면 안 된다. 이 조건은 본문 그림이 아닌 클라이언트 로고에 관한 것이다. 출처: vercel.com/docs/agent-resources/vercel-mcp.
공식 지원 클라이언트 목록에 포함되고 싶다면 문서의 client review form 경로를 확인할 수 있다. CIMD를 통한 연결 가능성과 지원 목록에 이름을 올리는 검토 절차는 같은 요구가 아니다. 기존 등록 앱은 그대로라는 발표까지 함께 읽으면, 모든 앱을 새 방식으로 급히 이관해야 한다는 오해를 줄일 수 있다.
5. 이번 발표로 단정하지 말아야 할 것
Vercel MCP는 모든 플랜에서 이용 가능하다고 공식 문서에 적혀 있고, 사용에는 Vercel AI Product Terms가 적용된다. 그러나 이것만으로 모든 외부 클라이언트나 회사 워크스페이스에서 연결이 허용된다고 말할 수는 없다. 모든 사용 비용이 0이라고 결론 내릴 근거도 아니다. 이 글은 제품별 과금 비교나 클라이언트 지원 상태의 전수 시험을 하지 않았다.
공식 문서에는 보안 권고도 있지만, 그 권고를 소개하는 것과 독립적으로 공격 저항성을 검증하는 것은 다르다. 이 글은 공식 본문을 분석한 판단 가이드이며, 실제 OAuth 연결이나 공격 재현, 보안 인증을 수행한 결과가 아니다. 실제 계정에 로그인하거나 설치 명령을 실행하지 않았으며, 이 글을 위한 프로젝트 배포나 권한 변경도 하지 않았다.
결론적으로 이번 변화는 ‘승인이 사라짐’이 아니라 ‘사전 검토 없이 요청 가능한 경로가 생김’이다. 클라이언트 작성자는 메타데이터와 redirect URI 조건을 분리해 준비하고, 승인하는 사용자는 이름·로고와 hostname, 요청 권한·팀을 서로 다른 확인 항목으로 읽으면 된다. 기존 등록 앱은 이 발표만으로 바뀌지 않는다.
함께 읽을 판단 경계
- Vercel Agent 재배포 승인: 계획의 대상과 토큰 권한은 다르다 — 이번 글이 연결을 요청하는 클라이언트의 출처를 다룬다면, 이 글은 승인한 작업 설명과 실행 자격증명의 범위를 나눠 읽는 방법을 다룬다. 클라이언트 식별 이후의 권한 판단을 이어 볼 때 유용하다.
- MCP 서버가 다른 호스트로 보낼 때: Python SDK 2.2의 리다이렉트 경계 — 동의 화면에서의 클라이언트 출처 확인과, 통신 중 요청이 어느 origin으로 이동할 수 있는지는 별도 문제다. CIMD의 hostname 판단을 transport 리다이렉트 보호와 같은 기능으로 오인하지 않도록 비교할 수 있다.
참고한 공식 자료
- Vercel 변경 공지 — https://vercel.com/changelog/vercel-mcp-now-supports-client-id-metadata-documents
- Vercel MCP 문서 — https://vercel.com/docs/agent-resources/vercel-mcp
근거는 2026년 11월 3일 아침 수집 시점에 본문과 해시를 동결한 공식 자료다. 변경 공지의 구조화 데이터상 최초 게시 시각은 2026년 11월 2일 20:09 UTC, 한국 시각으로 11월 3일 05:09이다. 자료 수집일과 이 글의 예정 공개일인 11월 4일은 구분한다. 이 원고의 로컬 검증은 게시나 예약 완료를 뜻하지 않는다.


댓글
댓글 쓰기