Claude 키를 GitHub에 넣기 전: 새 Anthropic 탐지 유형과 기본 push 차단 조건
Claude 연동 코드를 저장소로 보내려 한다면 먼저 두 가지를 확인하세요. 사용하는 키가 이번 발표에 나온 Anthropic 탐지 유형에 해당하는지, 그리고 대상 저장소에서 secret scanning이 활성화되어 있는지입니다. GitHub는 이 조건에 해당하는 키를 포함한 커밋을 기본 push protection으로 차단한다고 발표했습니다. 따라서 이번 소식을 읽고 내릴 결정은 “이제 키를 코드에 넣어도 되는가”가 아니라 “우리 저장소의 차단 적용 범위를 확인했는가”입니다.
이 글은 GitHub의 2026년 10월 13일 변경 공지와 보존된 원문을 바탕으로 만든 적용 판단표입니다. 새로운 탐지 유형, 저장소 조건, 알림과 발급사 통보의 차이를 먼저 정리합니다. 실제 키를 커밋하거나 GitHub 계정 설정을 바꾸어 재현한 실험은 아닙니다. 공개 예정일인 10월 15일은 이 글의 배포 일정이지, 제품 변경 발표일이 아닙니다.
1. 달라진 것은 이름이 명시된 두 탐지 유형
공식 공지의 「Detectors added」에는 anthropic_service_api_key와 anthropic_user_api_key가 새 자동 탐지 유형으로 실렸습니다. 같은 두 식별자가 「Push protection defaults expanded」에도 나옵니다. 핵심은 Anthropic이라는 회사 이름만 추가된 것이 아니라, 어떤 비밀 유형을 기본 차단 목록에 넣었는지가 명시되었다는 점입니다.
서비스 키와 사용자 키라는 한국어 설명은 이해를 돕기 위한 표현이며, 적용 대상을 확인할 때는 공식 식별자를 함께 보아야 합니다. 이 이름만으로 계정별 발급 화면, 키의 접두사, 모든 Claude 관련 자격 증명의 지원 여부를 추정할 수는 없습니다. 발표에 없는 문자열 예시를 만들어 실제 탐지 패턴처럼 제시하지 않는 이유입니다.
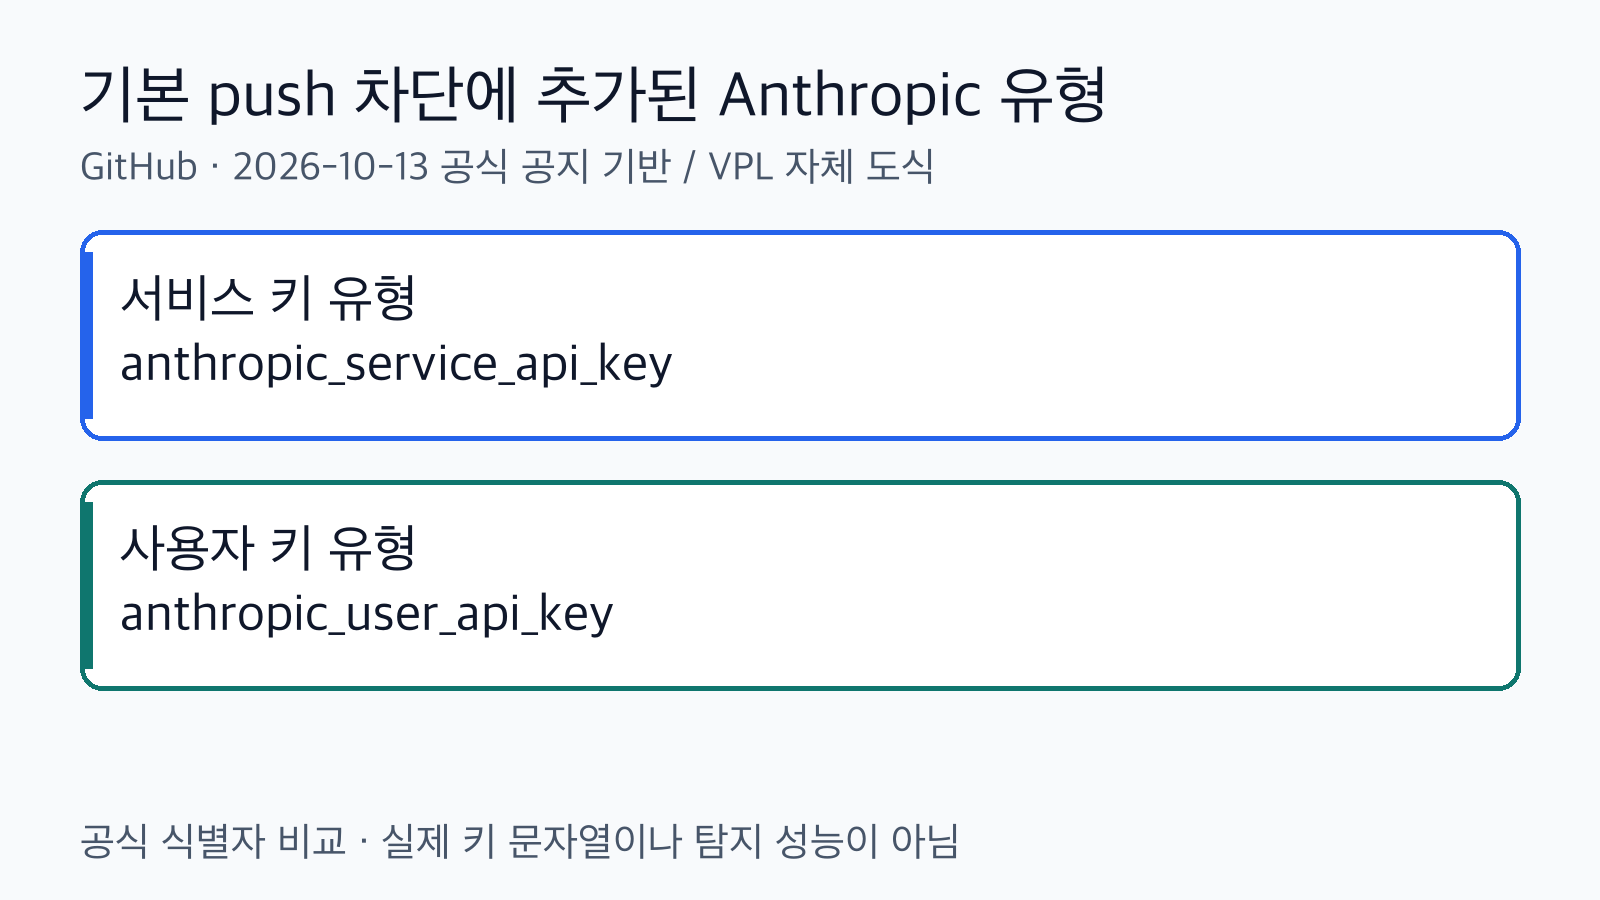
기본 차단 확대 표에 명시된 두 탐지 유형입니다. 모든 Claude 비밀이나 실제 탐지 성능을 나타내지 않습니다. 출처: github.blog/changelog/2026-10-13-secret-scanning-blocks-anthropic-keys-by-default-adds-salesforce.
공지에는 Cloudsmith의 cloudsmith_api_key 자동 탐지와 Salesforce의 새 파트너 유형도 나옵니다. 다만 기본 push protection 확대 표에 적힌 것은 위 두 Anthropic 유형입니다. 탐지 유형 추가 목록과 기본 차단 확대 목록은 같은 표가 아닙니다. 따라서 다른 발급사의 탐지 추가 소식까지 “이번에 모두 기본 push 차단”으로 묶으면 원문보다 넓은 주장이 됩니다.
2. ‘기본 차단’ 앞에 저장소 조건이 붙는다
「Push protection defaults expanded」는 secret scanning이 활성화된 저장소에서 해당 비밀을 포함한 커밋을 자동 차단한다고 설명하며, 무료 공개 저장소도 그 범위에 포함한다고 적었습니다. 여기서 무료 공개 저장소라는 표현은 중요한 접근 조건이지만, 모든 비공개 저장소가 무료로 같은 기능을 쓸 수 있다는 뜻은 아닙니다.
발표를 읽기 전과 후의 업무 질문을 비교해 보세요. 읽기 전에는 “Anthropic 키가 지원되는가?”가 첫 질문이었다면, 읽은 뒤에는 “해당 두 유형이 지원되므로 우리 저장소의 secret scanning 적용 상태가 확인됐는가?”로 질문을 구체화할 수 있습니다. 이 변화는 공식 안내를 바탕으로 한 편집자의 해석이지, 특정 계정에서 차단 메시지를 관찰한 결과가 아닙니다.
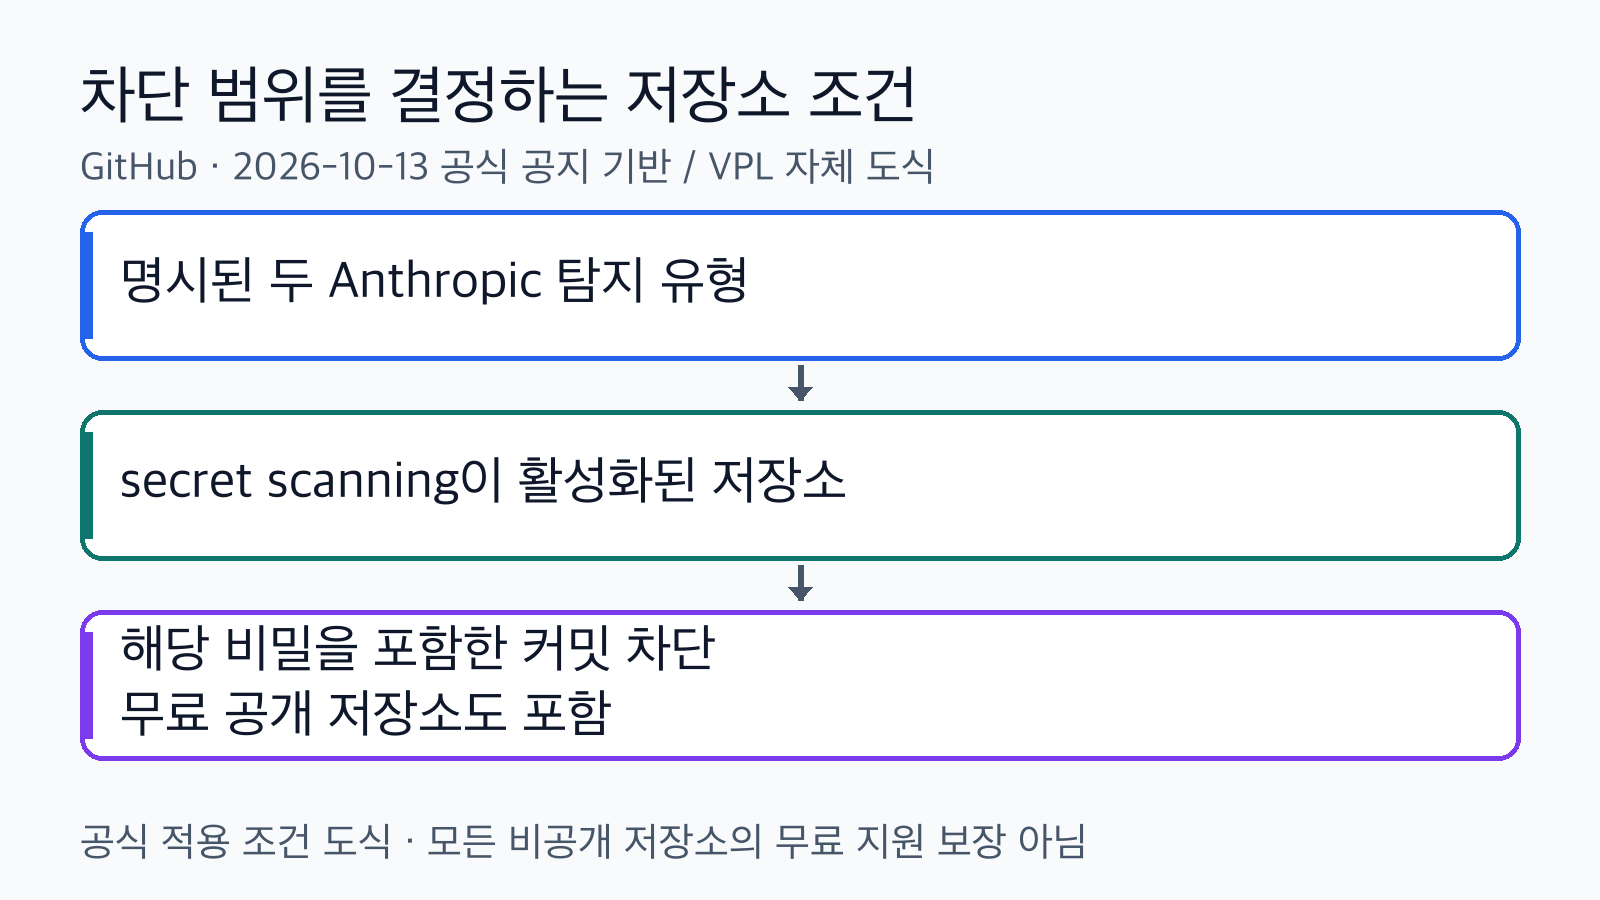
secret scanning 활성화가 적용 조건이며 무료 공개 저장소도 포함됩니다. 비공개 저장소 전체의 무료 이용을 보장하지 않습니다. 출처: github.blog/changelog/2026-10-13-secret-scanning-blocks-anthropic-keys-by-default-adds-salesforce.
아래 표는 실제 차단 결과가 아니라, 공식 적용 조건을 업무 판단으로 옮긴 편집자 결정표입니다.
| 저장소에서 확인한 상태 | 이 발표로 판단할 수 있는 것 | 다음 확인할 질문 |
|---|---|---|
| 두 Anthropic 유형에 해당하며 secret scanning 활성화를 확인함 | 공지가 설명한 기본 push 차단 범위에 해당 | 우리 설정과 권한에서 이 범위를 어떻게 확인하고 운영할 것인가 |
| 공개 저장소이지만 활성화 여부를 모름 | 공개라는 사실만으로 적용 상태를 확정할 수 없음 | 대상 저장소의 기능 활성화 상태를 누가 확인할 수 있는가 |
| 비공개 저장소이며 이용 자격을 모름 | 모든 비공개 저장소의 무료 지원을 공지가 보장하지 않음 | 조직·계정의 기능 이용 자격과 저장소 설정은 무엇인가 |
| 다른 Claude 자격 증명 또는 유형을 구분하지 못함 | 이번에 명시한 두 유형과 같은 범위라고 단정할 수 없음 | 지원 유형 문서와 발급 정보를 대조했는가 |
표의 목적은 기능을 켜라고 자동 지시하는 것이 아닙니다. 먼저 확인해야 할 정보와 그 정보를 가진 사람을 찾는 데 있습니다. 저장소 설정을 볼 수 없는 개발자라면 관리자에게 해당 저장소의 활성화 상태와 이용 자격을 확인해 달라고 요청할 수 있습니다. 이 글에는 특정 관리 권한 이름이나 메뉴 경로를 확정할 근거가 없으므로, 화면을 본 것처럼 경로를 꾸며 쓰지 않습니다.
3. 알림, push 차단, 발급사 통보를 분리해 읽기
공지의 설명에는 서로 다른 세 가지 동작이 등장합니다. 사용자 비밀이 공개 또는 비공개 저장소에서 발견되면 secret scanning 알림이 생성됩니다. 기본 push protection 확대는 명시된 Anthropic 유형을 포함한 커밋의 차단에 관한 안내입니다. 파트너 비밀이 공개 저장소에서 발견되는 경우에는 발급사에 통보되는 경로가 설명됩니다.
발급사 통보의 목적은 해당 파트너가 자격 증명을 폐기하거나 교체할 수 있게 하는 것입니다. 그러나 “통보한다”는 사실을 “모든 키가 이미 자동 폐기됐다”로 바꾸면 안 됩니다. 특히 식별자의 user와 service라는 단어만 보고, 공지에서 설명한 User secrets와 Partner secrets 범주를 각각 자동 대응시키지 않습니다. 이번 짧은 본문은 그 매핑이나 모든 유형의 발급사 처리 결과를 보장하지 않습니다.
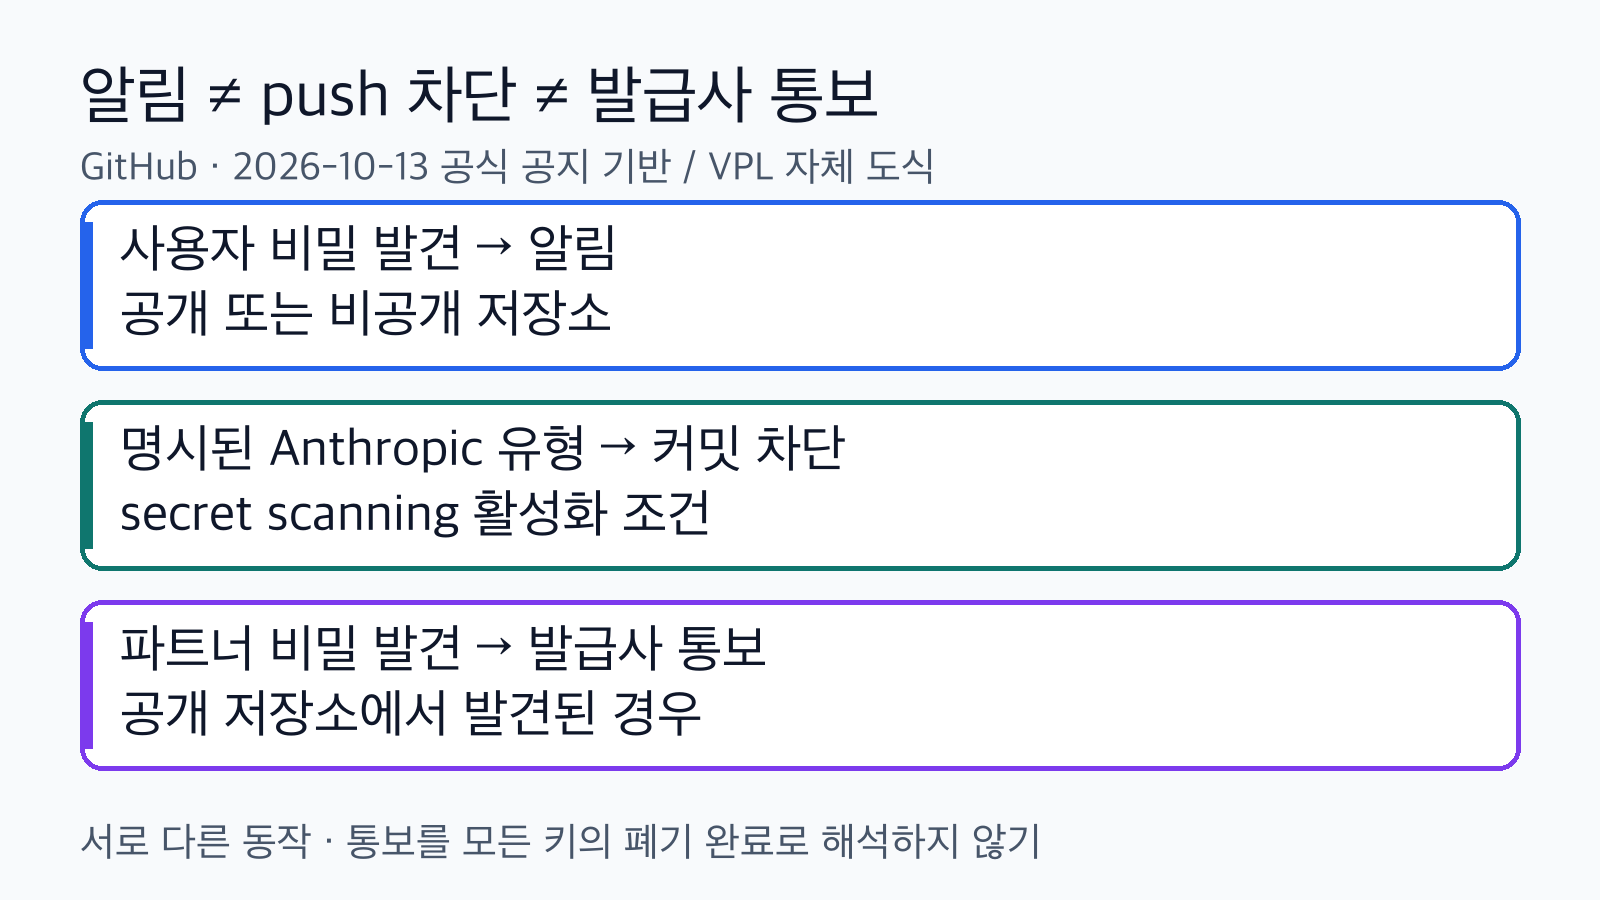
발견 알림과 커밋 차단과 발급사 통보는 서로 다릅니다. 통보를 모든 키의 폐기 완료로 바꾸어 읽지 않습니다. 출처: github.blog/changelog/2026-10-13-secret-scanning-blocks-anthropic-keys-by-default-adds-salesforce.
이 구분은 담당자의 질문을 바꿉니다. 알림을 보았다면 무엇이 발견됐는지를 확인하는 질문이고, push 차단을 만났다면 어떤 제출이 차단 대상이었는지를 확인하는 질문입니다. 발급사 통보에 관한 안내를 읽었다면 실제 통보 대상과 후속 처리 상태를 별도로 확인해야 합니다. 하나의 보안 기능 이름으로 세 동작을 합쳐 놓으면 알림을 차단 성공으로, 통보를 폐기 완료로 오해하기 쉽습니다.
4. 안전하게 적용 범위를 확인하는 방법
확인 과정에서 실제 비밀을 저장소로 보내는 실험은 필요하지 않습니다. 먼저 발급 정보에서 사용하는 키 유형을 식별하고, 저장소의 secret scanning 활성화 상태를 확인한 뒤, 공식 안내의 두 유형과 조건을 대조하는 순서로 접근할 수 있습니다. 키 문자열 자체를 이 글의 예제나 팀 대화에 복사하는 대신, 확인하려는 유형과 저장소 상태를 질문으로 표현하세요. 이는 설정 점검을 위한 편집자 제안이며 제품 동작 재현 결과가 아닙니다.
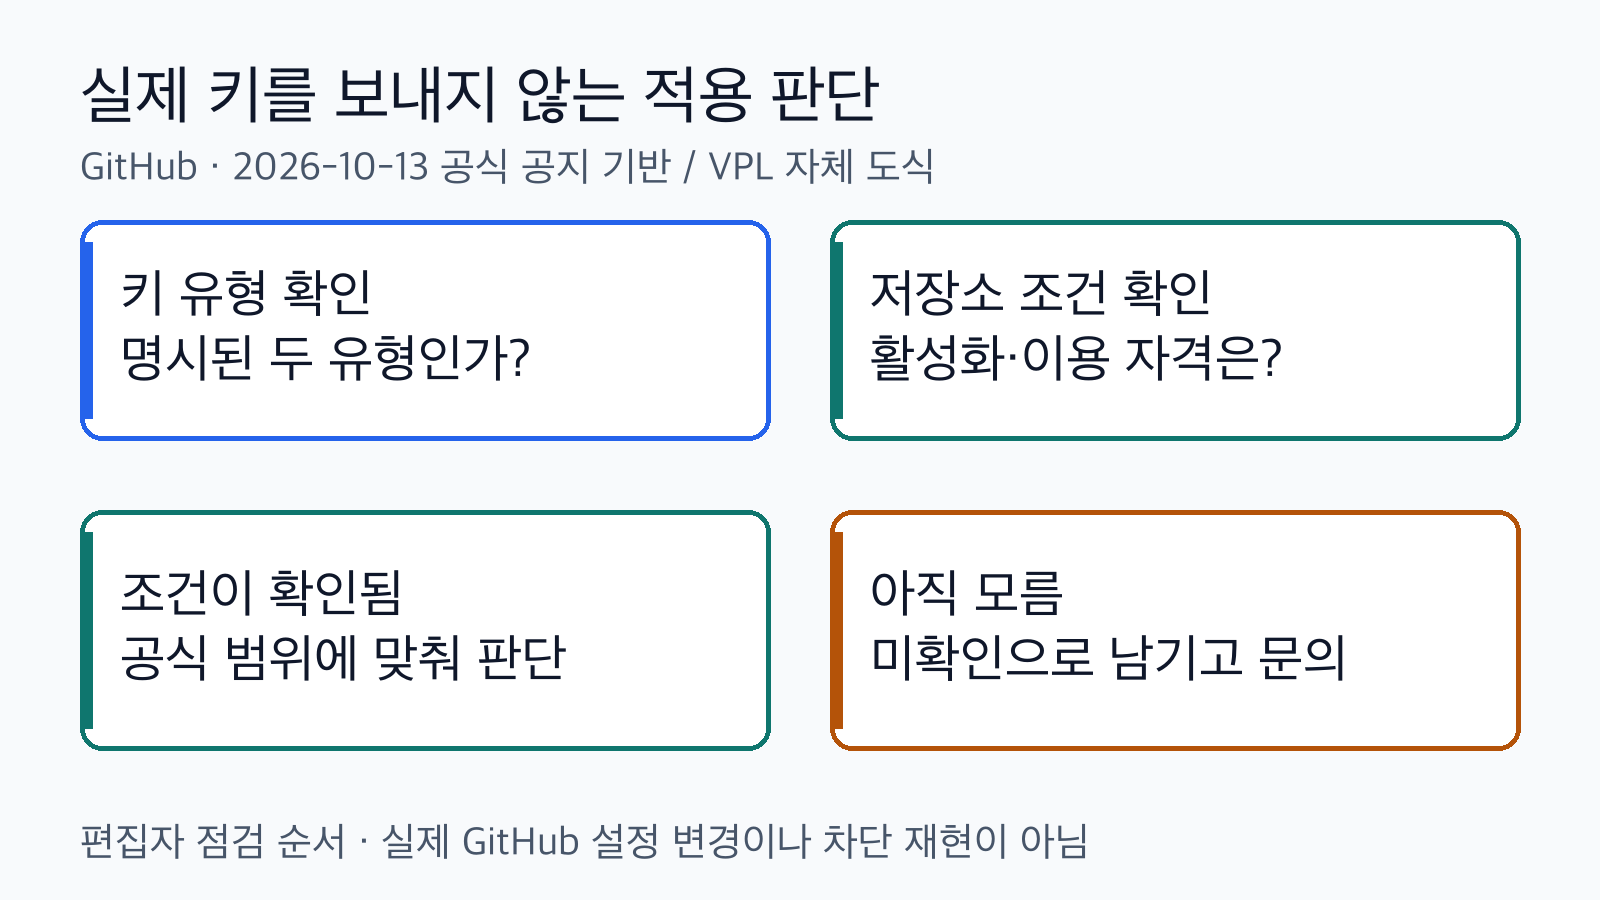
실제 키를 전송하지 않고 적용 범위를 점검하는 편집자 판단 도식입니다. 계정 설정 변경이나 제품 실행 결과가 아닙니다. 출처: github.blog/changelog/2026-10-13-secret-scanning-blocks-anthropic-keys-by-default-adds-salesforce.
예를 들어 팀에 “Claude를 쓰니까 자동으로 보호되는 것 아닌가요?”라고 묻기보다 “이 저장소의 secret scanning 활성화가 확인됐고, 사용하는 자격 증명이 이번에 명시된 유형에 해당하나요?”라고 물으면 답의 범위가 분명해집니다. 아직 모르는 항목이 있다면 미확인이라고 남기세요. 발표를 읽었다는 이유로 설정 확인까지 끝난 것으로 기록하지 않는 것이 실무적으로 중요합니다.
또한 push 차단 안내를 이미 유출된 키의 안전성 증거로 사용해서는 안 됩니다. 새 탐지 유형 추가는 과거에 노출된 자격 증명이 더 이상 악용될 수 없다는 뜻이 아닙니다. 실제 유출 여부나 대응 절차를 판단하려면 발급사와 조직의 별도 공식 지침이 필요합니다. 이 글은 키 교체 명령, 사고 대응 완료, 과거 노출 복구를 검증한 안내가 아닙니다.
5. 비용과 성능에 관해 아직 답하지 않는 질문
이번 변경 공지는 탐지 정확도, 오탐률, 우회율, 키 교체 성공률을 제공하지 않습니다. 기본 차단 대상에 들어갔다는 사실만으로 유출이 전혀 없어진다거나 모든 비밀을 잡는다고 말할 수 없습니다. 비공개 저장소의 전체 이용 자격과 가격, 차단 우회의 세부 절차도 이 짧은 발표만으로 확정하지 않습니다.
이 결정표는 공식 공지를 바탕으로 한 적용 판단이며, 탐지 성능이나 계정별 실제 차단을 검증한 실험은 아닙니다.
이전 AI 비밀번호 분류기의 프리뷰나 크레딧 과금 이야기를 이번 두 탐지 유형의 기본 차단에 그대로 붙이는 것도 피해야 합니다. 두 공지는 독자가 결정해야 할 문제가 다릅니다. 앞선 글은 AI 탐지의 기능·비용 경로를 다루었고, 이번 글은 명시된 Anthropic 유형과 저장소 조건을 다룹니다. 관련 맥락이 필요하면 GitHub 시크릿 탐지: 포함된 알림과 유료 옵트인 검사를 구분하기를 함께 읽되, 이전 발표의 조건을 이번 변경의 새 조건으로 옮기지 마세요.
결론은 간단합니다. 이번 발표로 확인된 새 기본 차단 대상은 두 Anthropic 탐지 유형입니다. 적용 판단에는 저장소의 secret scanning 활성화 상태가 붙으며, 알림과 차단과 발급사 통보는 각각 구분해야 합니다. 코드를 보내기 전에 키 유형과 저장소 조건을 확인하는 것까지가 이 글이 제공하는 구체적인 효용입니다. 확인되지 않은 계정 조건이나 과거 유출 대응까지 완료됐다고 확대 해석하지 마세요.
근거와 확인 범위
- GitHub Changelog, 2026년 10월 13일: Secret scanning blocks Anthropic keys by default, adds Salesforce
- 두 Anthropic 식별자: 원문 「Detectors added」와 「Push protection defaults expanded」를 대조했습니다.
- 저장소 조건과 무료 공개 저장소 범위: 「Push protection defaults expanded」의 조건 문장을 기준으로 삼았습니다.
- 사용자 비밀 알림과 공개 저장소 파트너 통보: 「Detectors added」와 「New secret scanning partner」의 설명을 구분했습니다.
- 그림과 결정표는 원문 조건을 재구성한 자체 설명 자료이며, 실제 UI·차단 로그·성능 측정이 아닙니다. 실제 자격 증명은 사용하지 않았습니다.


댓글
댓글 쓰기